イノベーションのあゆみを止めずにAI を守ります
AI活用の
スピードを
落とさず、
安全に守る
進化の速いAIツールと
AIエージェントを、
そのまま使い続けながら
保護します
会社が承認したAIツールも、把握されていない「シャドーAI」も、環境内から自動で見つけ出し、保護します。
ガードレールを整え、AIワークロードのセキュリティ状態を明確に可視化することで、規制への対応を先回りして進められます
AI向けに設計された専用のソリューションなので、経験レベルを問わず、AIセキュリティを無理なく導入できます
Sysdigの
リアルタイムな
AIクラウド防御が、妥協のない
AIイノベーションを
支えます
リアルタイムの可視化で、AIの脅威に先手を打つ
稼働中のAI環境を、リアルタイムに見える状態にします。Sysdigのランタイムインサイトが、AIワークロードで起きている不審な動きを、起きた時点で捉えます。何が起きていて、次に何をすべきかまで分かるので、すぐに対処できます。
AIコーディングエージェントのリスクを見つけ、優先順位を付ける
AIコーディングエージェント向けに設計されたランタイム検知が、自律的に開発を進めるツールを、組織が安全に導入できるよう支えます。Claude Code、Codex、Geminiなどのコーディングアシスタントに対する脅威検知で、リスクのある動きをリアルタイムに見つけられます。
AIの支援で、数分で調査し、対応する
生成AIアシスタント(旧Sysdig Sage)が、セキュリティアラートを読み解き、ビジネスへのリスクを明らかにして、次の一手を提案します。脅威を深く理解し、すばやく修正できます。
AI 環境向けに構築されたプラットフォームで AI ワークロードセキュリティをさらに強化
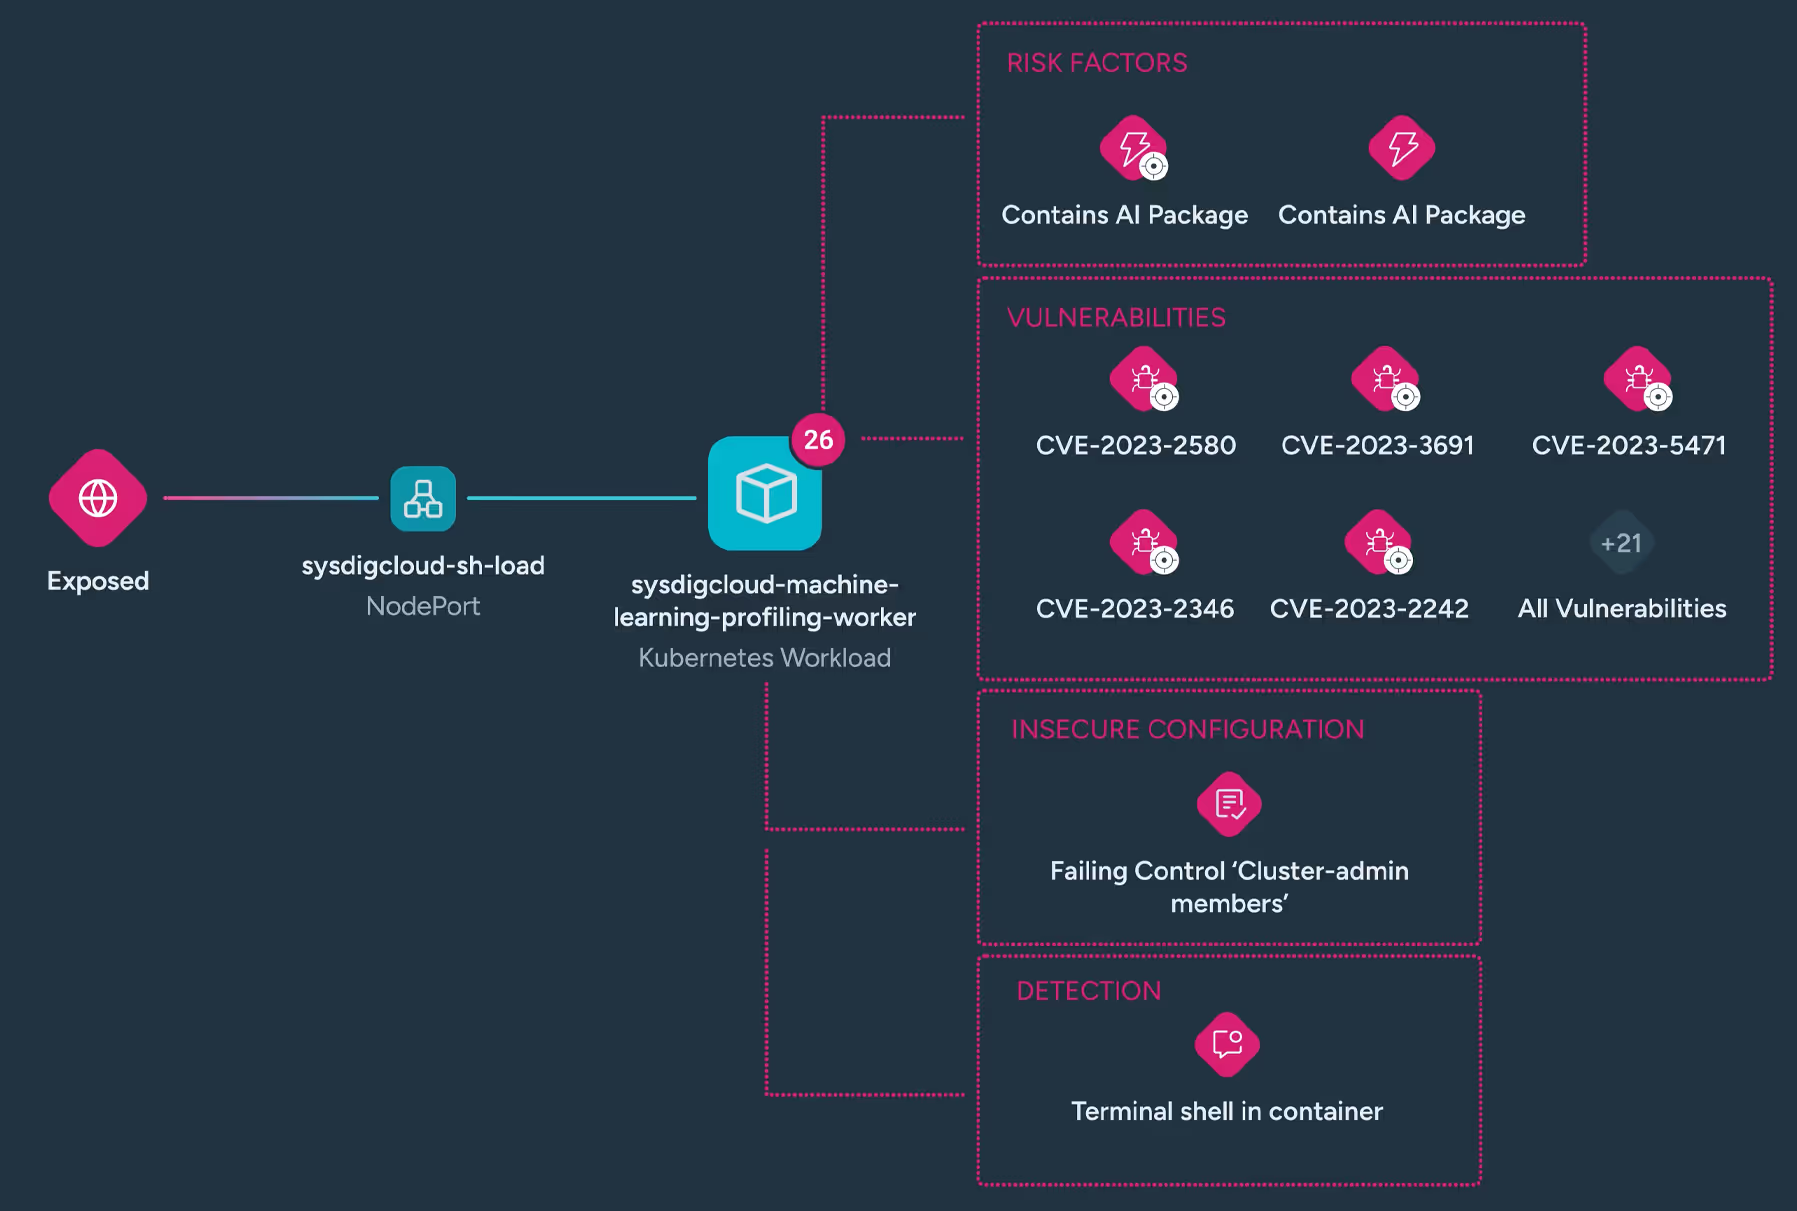
AI 脅威の可視化
OpenAIやAmazon Bedrock、Anthropic、Google Vertex AIなど、主要なAI基盤に対応。
AIワークロードの中で起きている不審な動きや脅威を自動で検知し、見逃しません
リスクの優先順位付け
公開状態や設定ミスに加え、シェルアクセスやファイルの不正コピーなどリアルタイムの挙動も検知。
危険度の高いリスクを見極め、AIワークロードとデータを最優先で守ります
攻撃経路分析
AI 資産とアクティビティを相関させることで、これまで見えなかった攻撃経路を可視化し、リスクをリソース間のつながりとして明確に把握します。ランタイムインサイトとリアルタイム検知により、アクティブなラテラルムーブメントを特定し、攻撃者の動きをその場で食い止めます
ランタイムの脆弱性露出
ランタイムインサイトを活用して、実際に使用されている AI パッケージの中から最もリスクの高いものを特定し、AI デプロイメントにおける重大な脆弱性を優先的に対処します。これにより、最も重要な脆弱性から確実に修復を進めることができます
Real-time visibility into our workloads was one of the biggest reasons we chose Sysdig. Being notified the moment something changes has fundamentally improved how we respond and how confident we are in our decisions. That depth of runtime data will be a strong asset as we expand our use of AI.
Sysdigの
AIワークロード
セキュリティの
しくみ
SysdigのAIワークロードセキュリティは、AIおよび生成AI(GenAI)環境におけるアクティブなリスクをリアルタイムで可視化します。
AIの導入やモデルの本番展開が進むにつれて、攻撃対象領域(アタックサーフェス)は拡大し、機密データが漏えいするリスクも高まっています。
Sysdigは、どこでAI関連パッケージが稼働しているのか、何が外部に公開されているのか、そして今すぐ対応すべきリスクは何かを明確にします。
リアルタイムでAIリスクを分析
Sysdigは以下のようなクラウドコンテキストを継続的に分析します:
- パブリック公開状況
- 使用中のAIパッケージに含まれる脆弱性
- 設定ミス(ミスコンフィグレーション)
- 不審な挙動や攻撃の兆候
これにより、AIモデルや関連データに影響を与える可能性のある問題を特定します。さらに、未承認アクセスやAI入力の改ざん試行といったシグナルをリアルタイムで検知することで、脅威が深刻化する前に対処することが可能です。
Cloud Attack Graphとの統合
AIワークロードセキュリティは、SysdigのCloud Attack Graphに完全統合されています。脆弱性、権限設定、脅威検知の情報を横断的に相関分析し、リスク同士がどのようにつながっているのか、どの攻撃経路にAIワークロードが関与しているのかを一元的に可視化します。
この統合ビューにより:
- 調査の効率化
- 優先順位の明確化
- 迅速な是正対応
が可能になります。
安全にAI活用を拡大
明確な優先順位付けとランタイムの可視性により、チームは迅速かつ確信を持って問題を修正できます。
その結果、リスクを抑えながらAI活用を安心して拡大することができます。
FAQ