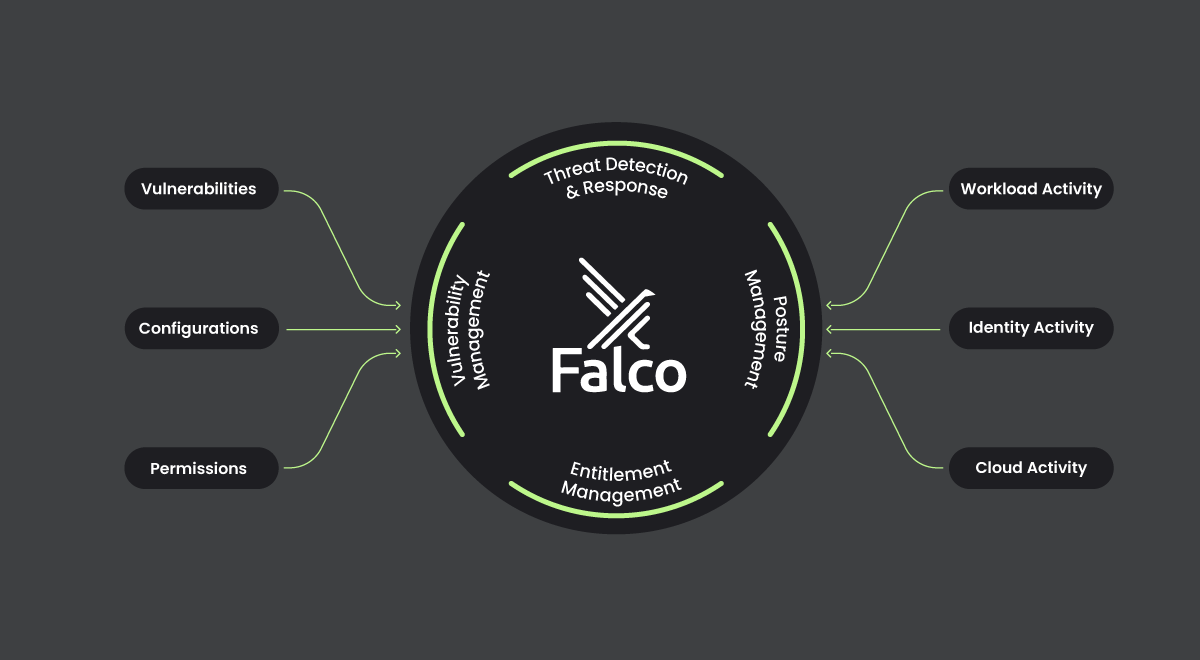

Falco Feedsは、オープンソースに焦点を当てた企業に、新しい脅威が発見されると継続的に更新される専門家が作成したルールにアクセスできるようにすることで、Falcoの力を拡大します。
本文の内容は、2026年9月4日に Marla Rosner が投稿したブログ (https://www.sysdig.com/blog/cloud-security-and-the-power-of-runtime-insights) を元に日本語に翻訳・再構成した内容となっております。
今日のデジタル組織は、クラウドで大きな成果を上げています。その利点は疑いようがありません。コスト削減、拡張性、そしてリソース・アプリケーション・データへのシームレスなアクセスはいずれも、ビジネスの俊敏性、コラボレーション、イノベーションを高めます。企業の94%が何らかの形でクラウドサービスを利用していることを踏まえれば、クラウドが現代の業務運営に不可欠であることは明らかです。
しかし、ビジネスとクラウド環境の統合が進んだ結果、クラウドはサイバー犯罪者にとって魅力的な標的へと変わりました。組織が事業運営の多くをクラウド上で行い、貴重なデータをクラウドに保管するようになるにつれ、クラウドは金銭的利益を狙う攻撃者にとって収益性の高い標的となります。高まり続けるサイバー脅威のリスクに対応するため、組織はクラウドセキュリティを固めるアプローチを能動的に見直し、強化していく必要があります。
クラウド攻撃特有の課題
クラウドを狙ったサイバー攻撃は、組織がストレージ、コンピューティング、ホスティングの各サービスに利用しているクラウドサービスプロバイダー、たとえば AWS、GCP、Microsoft Azure などに的を絞ります。
企業が SaaS、IaaS、PaaS といったクラウドサービスモデルを積極的に採用するにつれ、意図せずして攻撃対象領域が拡大していきます。たとえばマイクロサービスの採用は、外部から到達可能なワークロードの急増につながります。さらに、コンテナ化されたアプリケーション、サードパーティライブラリのパッケージを利用する開発者、サードパーティ製のクラウドアプリケーションなども、いずれもクラウドがセキュリティチームにとって状況を複雑にし、攻撃の侵入口を数多く生み出している例といえます。
複数のプロバイダーにまたがって分散した数多くのクラウドサービスを包括的に可視化することは、単に望ましいだけでなく、堅牢なセキュリティを実現するうえで絶対に欠かせません。しかし従来型のセキュリティツールは、クラウドに登場した多様な環境・サービス・リソースに合わせて設計されていないため、大きな死角が生じます。監視すべき資産の数が膨大であることがこの可視性の死角をさらに広げ、無視できないセキュリティリスクをもたらします。
さらに追い打ちをかけるように、サイバー犯罪者が AI ツールを活用して攻撃を高速化し、標的に合わせて作り込んでいる状況を、Sysdig では最近確認しています。初期アクセスからわずか8分で、クラウドインフラストラクチャが侵害されることもあり得ます。クラウドセキュリティにおいて、対応までの時間はこれまで以上に決定的な要素になりつつあります。
こうした課題は、組織に対して重要な問いを投げかけます。クラウドセキュリティ管理に最適なツールとは、どのようなものなのでしょうか。
クラウドセキュリティソリューションのイノベーション
クラウドにおけるサイバー脅威が増大するなか、セキュリティベンダーは自社のソリューションをクラウドプラットフォームに適応させてきました。過去10年間には、構成管理、権限とエンタイトルメントの管理、脅威検知と対応といった、クラウドセキュリティの特定の側面に対処するポイントソリューションが次々と登場しました。しかしクラウドセキュリティリスクが深刻化するにつれ、組織はこうした基礎的なセキュリティソリューションの限界を認識するようになりました。これらのツールでは、予防(ポスチャの強化と、クラウドインフラストラクチャの脆弱性や構成ミスへの対処)と防御(ランタイムセキュリティと脅威検知)という2つのニーズを同時に満たすには不十分なのです。
この認識を背景に、クラウドセキュリティの有力なアプローチとしてクラウドネイティブアプリケーション保護プラットフォーム(CNAPP)が台頭しました。CNAPP ソリューションは、個別に存在するポイント製品の重要な機能を単一の合理化されたプラットフォームへ統合し、クラウドリスクを特定して軽減するための包括的なアプローチを提供します。ビルドからランタイムまでの全領域を網羅する CNAPP は、クラウドセキュリティポスチャ管理(CSPM)、コンテナセキュリティとワークロード保護、権限管理、そしてクラウド検知と対応(CDR)をシームレスに統合します。
CNAPP ソリューションは、企業のワークロードに対する可視性を高め、クラウド環境におけるセキュリティリスクとコンプライアンスリスクをより確実に統制できるようにします。セキュリティ上の問題を早い段階で特定することに長けているため、コストの削減や高額な手戻りの防止に役立ち、デプロイ前に強化されたクラウドワークロードが本質的に安全であることを担保します。同じく重要な点として、CNAPP はクラウドインフラストラクチャ全体の脅威を完全に可視化し、進行中の攻撃が被害を及ぼしたり機密データにアクセスしたりする前に、組織が先手を打って防止できるようにします。
CNAPP 導入における関連性の優先順位付け
セキュリティ機能群を統合するために組織が CNAPP ソリューションを導入すると、重要な課題が浮上します。CNAPP がもたらす強力な可視性を、どのように効果的に管理し、絞り込んでいくかという課題です。CNAPP は重要なセキュリティ機能をシームレスに統合しますが、その組織にとって最も関連性の高いものを適切に優先順位付けしなければ、意図せず膨大なシグナルの洪水を生み出しかねません。
絶え間なく流れてくるアラートを読み解く役割を担う DevSecOps チームは、しばしばその量に押し流され、どの脆弱性や脅威が自組織にとって本当に関連性のあるリスクなのかを見極めるのに苦労します。膨大なシグナルをかき分けていくうちに、その量そのものがリソースの枯渇とチームの燃え尽きを招くこともあります。
では、どう進めればよいのでしょうか。鍵となるのは、ランタイムインサイトを活用して組織の CNAPP 戦略を強化し、セキュリティ運用を合理化することです。ランタイムインサイトを組み込んだ CNAPP ソリューションを採用すれば、組織は堅牢な可視性を維持しながら、最も重大で差し迫った脅威への対処に取り組みを集中できます。結果として、セキュリティ運用の効率が高まり、セキュリティポスチャも強化されます。
ランタイムインサイトによるセキュリティの向上
リスクを完全に排除することはできませんが、リスクを最小化するうえで決定的に重要なのは、ビジネスに影響を及ぼしうる検出結果にチームが集中できるよう導くことです。ランタイムインサイトは、リスクレベルとビジネスコンテキストにもとづいて検出結果に優先順位を付けるための有用な情報を DevSecOps チームに提供し、それを可能にします。
ランタイムインサイト、すなわち組織の本番環境で実際に何が稼働しているかという知見は、CNAPP ソリューションが問題を効果的に優先順位付けし、ユーザーがアラート過多に陥らないようにするための鍵です。ランタイム情報を手にすれば、組織は本当に重要な箇所へ注意を向けることで、クラウドセキュリティポスチャを的確に管理できます。具体的には次のような情報が得られます。
- 稼働中のオペレーションと、実際に使用されているサービスに関するコンテキスト
- 環境構成の不備を浮き彫りにする可視化
- 継続的かつリアルタイムな検知
- 組織のクラウド環境に存在するすべての要素(ホスト、コンテナ、クラウドサービス、サーバーレス関数)と、それらがどのように接続されているかの包括的な分析
CNAPP はこれらのランタイムインサイトを能動的に分析し、それぞれを孤立した検出結果として見るのではなく、横断的にアクティビティを相関させて優先度の高いリスクを検出します。このコンテキストにもとづく分析により、複数の経路を同時に利用して攻撃を実行する攻撃者の活動が浮かび上がります。
CNAPP とランタイムインサイトの組み合わせは強力で、組織が真に対処すべきセキュリティ上の懸念を的確に見分け、より早い段階で問題に対応できるようにします。問題の優先順位が定まれば、DevSecOps は何が起きているのか、クラウド上のどこで問題が発生しているのか、原因は何かを把握したうえで、クラウドのスピードに合わせて攻撃へ対応できます。
エージェント型AIでセキュリティを誰もが扱えるものに
生成 AI の評判は下がりつつあります。ベンダーが自社製品に「AI 搭載」というラベルを貼りながら、実際に提供しているのはレポートの自動化、過去のパターンマッチング、あるいは簡易的なチャットボット程度にとどまることが多いためです。しかし、LLM に適切なセキュリティコンテキストが与えられると、その働きは一変します。
AIエージェントが CNAPP の持つ情報すべてにアクセスできるようになると、セキュリティリスクが何を意味するのかを理解し、まるでチームの一員のように振る舞えるようになります。脆弱性の一覧を渡せば、それぞれの脆弱性がいくつの資産とワークロードに影響しているかを評価して優先順位を付けます。さらにその情報を提示し、チームが問題をより深く調査して適切な修正対応の手順を適用できるよう支援します。
このように、エージェント型AIにはチームの認知的負荷を軽減する可能性があります。DevSecOps チームの経験の浅いメンバーの力を引き出しつつ、経験豊富なメンバーはクラウドインフラストラクチャの保護における最も難しい領域に集中できるようになります。
CNAPP 統合に不可欠な要素
脅威アクターがクラウド環境への攻勢を強めるなか、組織はアプリケーションとデータをサイバー攻撃から保護できる CNAPP ソリューションの選定を優先しなければなりません。既存の技術スタックに CNAPP を統合する際には、次の重要な要素を検討することが大切です。
- 包括的なクラウドセキュリティのカバレッジ
コンテナ、オーケストレーター、各種の仮想マシン、基盤となるクラウドインフラストラクチャを含め、クラウド環境とワークロードのすべての構成要素を CNAPP ソリューションが確実にカバーしているか確認してください。アプリケーションの種類、アーキテクチャ、構成にかかわらず、組織の CNAPP はエンドツーエンドのカバレッジを提供すべきです。 - 一元的な管理
効率的なセキュリティ運用には、合理化された一元的な管理の仕組みが不可欠です。セキュリティ管理のプロセスを簡素化し、統合できる CNAPP を選びましょう。 - リスクの優先順位付け
ランタイムインサイトの組み込みはアラートのノイズを取り除くのに役立ち、クラウドの脅威に対する可視性とコンテキストを提供して、組織が本当の優先事項を見極められるようにするうえで不可欠です。ビジネスへの影響にもとづいてリスクを優先順位付けすることで、最も必要とされる場所へリソースを確実に振り向けられます。
クラウドセキュリティの未来を受け入れる
CNAPP とランタイムインサイトの統合は、イノベーションの土台として存在感を高めており、組織がクラウドセキュリティポスチャを的確に見通し、強化できるようにします。この変革的なアプローチは単なる脅威への対応にとどまらず、潜在的なリスクを先回りして予見し、軽減する力を組織にもたらします。
組織がクラウド活用の複雑な道のりを進んでいくなかで、ランタイムインサイトを備えた CNAPP の採用は、クラウド環境を保護するための決定的な戦略となります。クラウドセキュリティの語られ方はいま再定義されつつあり、その要点は明確です。CNAPP と組み合わされたランタイムインサイトこそが、安全でレジリエントなクラウド環境へ向かう道のりの新たな指針となるのです。