


Falco Feedsは、オープンソースに焦点を当てた企業に、新しい脅威が発見されると継続的に更新される専門家が作成したルールにアクセスできるようにすることで、Falcoの力を拡大します。
本文の内容は、2026年9月8日に Eric Carter が投稿したブログ (https://www.sysdig.com/blog/how-runtime-insights-help-with-container-security) を元に日本語に翻訳・再構成した内容となっております。
コンテナはクラウドワークロードの重要な構成要素であり、アプリケーションをデプロイするうえでの柔軟性、拡張性、スピードをもたらします。しかし、組織が導入するコンテナの数が増えるにつれて、新たなセキュリティ課題に直面します。開発、DevOps、プラットフォーム、セキュリティの各チームは、脆弱性、構成ミス、脅威への対応に追いつけず苦労しがちです。そこで役立つのがランタイムインサイトです。実際のリスクを検知し、ノイズを切り分けるために欠かせない可視性とインテリジェンスをもたらします。
ランタイムインサイトとは何か、開発から本番環境までどのように活用されるのか、そしてこのアプローチが安全な運用に不可欠である理由を見ていきましょう。
コンテナのセキュリティ脅威に先手を打つ
コンテナのセキュリティ脅威はさまざまな形で現れます。Kubernetes や AWS Fargate のようなサーバーレスプラットフォームによってオーケストレーションされ、数千規模のコンテナが数秒のうちに起動と停止を繰り返すような動的な環境では、従来型のセキュリティアプローチを当てはめても、たいてい徒労に終わります。
提供前のコンテナイメージの脆弱性スキャンだけに頼るのでは不十分です。必要なのは、デプロイ環境で実際に何が起きているのかを見通すレンズです。ランタイムインサイトは、コンテナ内のアクティブな脅威を検知するだけでなく、いま何が動いているかという知見にもとづいて影響の大きいリスクや問題に優先順位を付けるためにも役立つ、実用的な情報をもたらします。そのために必要なコンテナの可視性とコンテキストを提供するのです。
ランタイムインサイトの仕組み
コンテナのランタイムインサイトは、コンテナ化されたワークロードをリアルタイムに継続的に監視することで得られます。この継続的な可視性により、セキュリティチームは異常な挙動が起きたその瞬間に検知できます。コンテナ化されたアプリケーションの、動きが速くエフェメラルな性質に合わせたセキュリティの層が加わるということです。
本番環境のコンテナについて重要な側面を理解するために必要なインサイトを得るには、コンテナの検査を目的に設計されたランタイム計装が不可欠です。コンテナ化されたワークロードは、システムコールを通じてカーネルや他のアプリケーションとやり取りします。eBPF のような技術によってこれらのシステムコールをホストレベルで可視化すれば、コンテナイメージに一切変更を加えることなく、セキュリティイベントをリアルタイムに検知し、コンテナの挙動をプロファイリングできます。
コンテナセキュリティにおけるランタイムインサイトのユースケースとメリット
ランタイムインサイトは、Sysdig のクラウドセキュリティプラットフォームを構成する重要な要素です。これによりセキュリティチームは、複数の異なる領域にまたがる自社環境のなかで、最も重要で関連性の高いリスクを効果的に特定し、優先順位を付けられます。
リアルタイムの脅威検知
ランタイムインサイトは、定期的なスナップショット分析に頼るのではなく、稼働中の挙動を分析することでコンテナの脅威検知を向上させます。コンテナは寿命が非常に短くエフェメラルであるため、コンテナが動いている最中に何が起きているのかを捉えるランタイムセキュリティが、悪意ある攻撃者のエクスプロイトを見つけ出すうえで決定的に重要です。ランタイムインサイトによって、アクティブなリスクを特定し、異常なネットワーク接続や不正なデータアクセスといった異常や攻撃パターンをリアルタイムに捉えられるようになります。
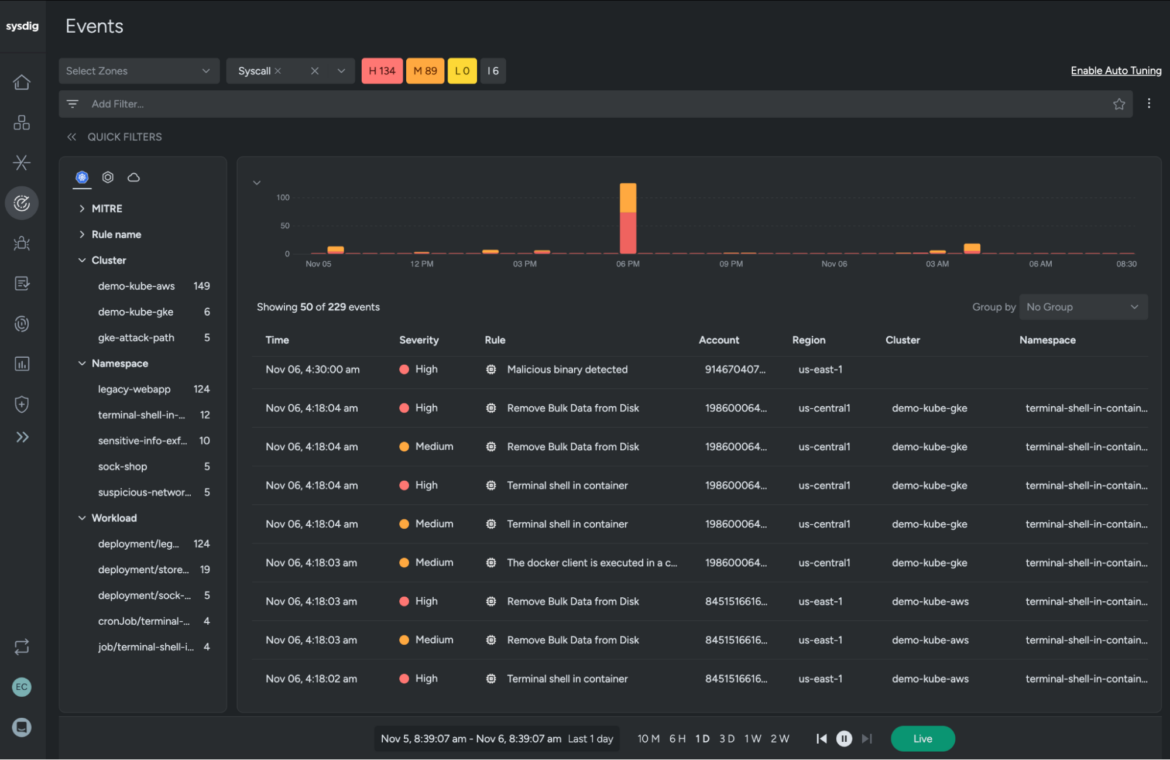
Falco オープンソースによるリアルタイムのクラウドネイティブ脅威防御について、詳しくご覧ください。
コンテナの脆弱性管理と優先順位付け
コンテナイメージの現実のひとつは、そのデプロイに必要のないライブラリやパッケージ、その他のファイルまで含まれていることが多いという点です。これが脆弱性スキャンレポートを読み解く際のノイズとなり、開発者はどれを先に修正すべきか判断するのに時間を費やすことになります。
ランタイムインサイトは、休眠状態にある脆弱なパッケージの修正にリソースを費やすのではなく、実際に使用されているパッケージのコンテナ脆弱性に焦点を絞ることで、組織の「シフトレフト」なセキュリティプラクティスの改善を支援します。この的を絞ったアプローチにより、優先度の高いリスクへ注意を向け、脆弱性の修正対応をより効率的なプロセスにできます。

主要な AppSec ツールとのランタイムインサイト連携について、さらに詳しくご覧ください: Checkmarx、Docker Scout、Mend.io、ServiceNow、Snyk。
コンテナのインシデント対応
脅威が検知されたとき、ランタイムインサイトは迅速で根拠のある対応に必要なコンテキストをもたらします。何が起きたのかをリアルタイムに正確に把握できれば、つまり誰が何に、いつ、どこからアクセスしたのかがわかれば、セキュリティチームは効果的に対応できます。これによりインシデント対応にかかる時間が短縮され、被害の可能性を抑えられます。
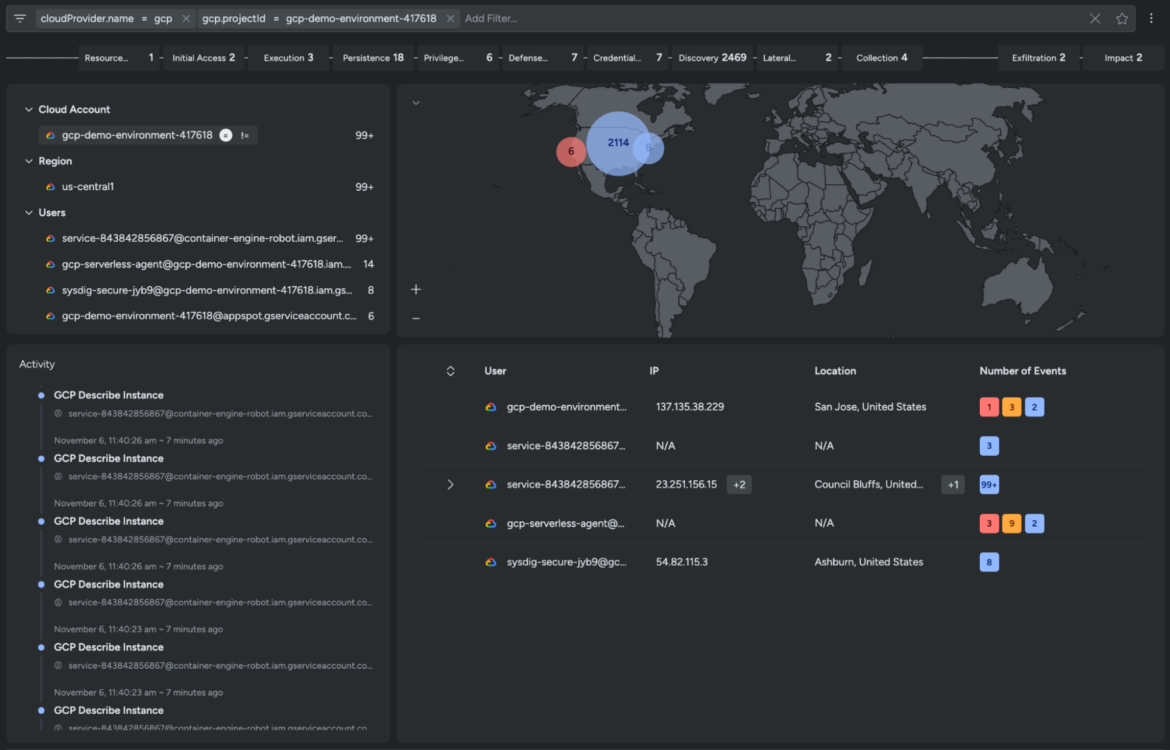
クラウド検知と対応のための555 ベンチマークについて学びましょう。
コンテナのコンプライアンス
多くの規制基準では、ワークロードの継続的な監視が求められます。たとえば EU では、デジタル・オペレーショナル・レジリエンス法(DORA)とネットワークおよび情報システム指令(NIS2)が、サイバーセキュリティの水準を引き上げるための規制と目標を定めており、金融サービスなどの業界ではセキュリティイベントの開示までの時間を厳しく求めています。
ランタイムインサイトは、コンテナのセキュリティポスチャを絶えず評価し、自動アラートを配信し、基準への適合を容易にする監査証跡を記録することで、コンプライアンスの達成を支援します。これにより組織は規制要件との継続的な整合を保てます。
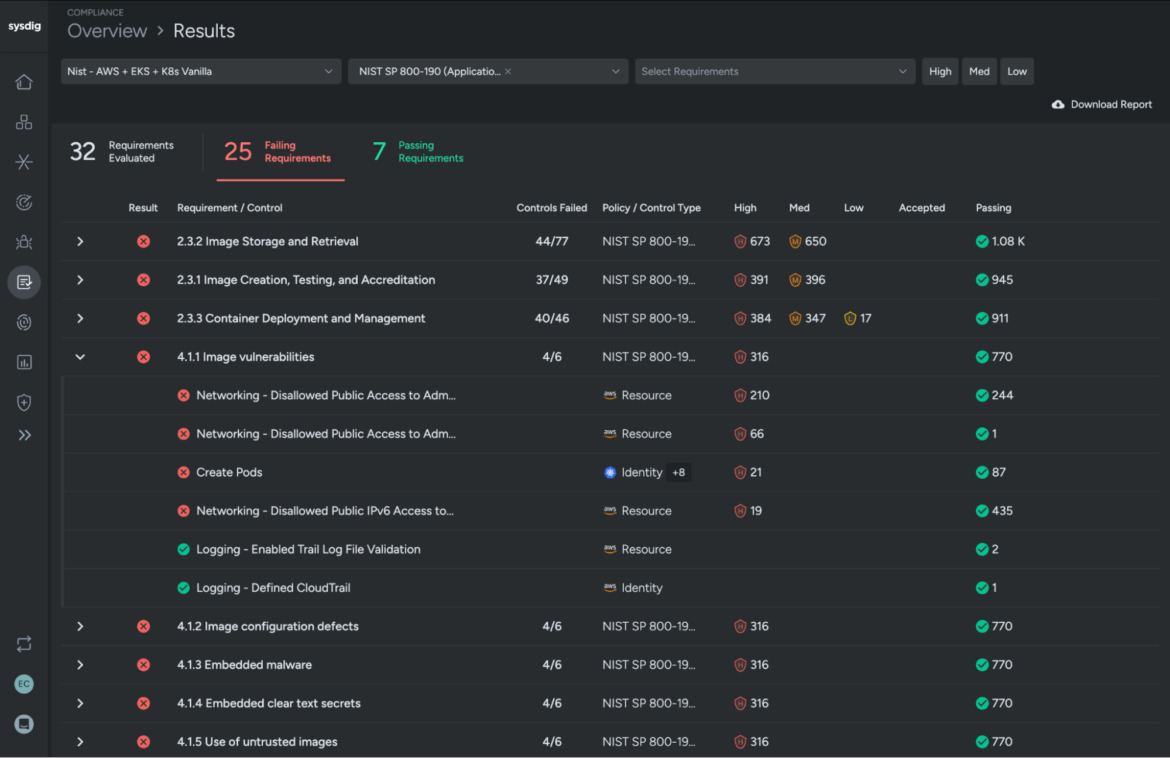
コンテナセキュリティのベストプラクティスについて詳しく知りましょう。
コンテナのランタイムインサイトが AI 時代のセキュリティを加速する
AI は、サイバーセキュリティを誰にとっても身近なものにしました。一方で攻撃者は AI を使って侵入を加速させ、標的のインフラストラクチャのより深部まで到達しようとしています。他方でエージェント型AIには、インシデント対応、フォレンジック調査、緩和策の実施を加速させる可能性があります。
詳細なランタイムインサイトは、一般的な回答しか返せないエージェントと、自社環境を本当に理解して認知的負荷を下げてくれるエージェントを分ける要素です。ランタイムインサイトがもたらすコンテキストにより、AIエージェントはリスクのトリアージと優先順位付けを支援し、無駄な時間と従業員の燃え尽きを減らせます。インフラストラクチャを把握しているエージェントは、明確で実行可能な手順を示し、コンテナリスクへのチームの対応を加速できます。

AI がセキュリティの「いま」である理由をご覧ください。
まとめ
ランタイムインサイトは、コンテナ化されたアプリケーションのセキュリティプラクティスを改善するための、他にはない強力なアプローチをもたらします。コンテナ化された環境のセキュリティは、チームをまたいで共有される責任です。ランタイムインサイトを DevSecOps のプラクティスに統合することで、開発、運用、プラットフォーム、セキュリティの各チームはより良く連携し、新たに現れる脅威への対応を改善できます。
稼働中のデータと挙動分析を活用することで、ランタイムインサイトは従来型の静的なセキュリティアプローチが残したギャップを埋めます。これにより組織はコンテナ特有のニーズに適応し、クラウドネイティブなイノベーションにおけるボトルネックとしてのセキュリティを取り除けます。