
Falco Feedsは、オープンソースに焦点を当てた企業に、新しい脅威が発見されると継続的に更新される専門家が作成したルールにアクセスできるようにすることで、Falcoの力を拡大します。
本文の内容は、2026年9月22日にCrystal Morinが投稿したブログ (URL) を元に日本語に翻訳・再構成した内容となっております。
クラウドは、まるで洗練された未来的な場所、ものがただそこに存在するだけの真っ白な部屋のように見えます。しかし、実際にクラウドを扱ったことがある人なら誰でも知っているように、実態はサービスと人間、そしてマシンが絡み合い、そのすべてが権限とアクセス制御によって規定された複雑な状態です。
クラウドアイデンティティは、ユーザーとマシンにアクセス権を提供し、インフラストラクチャーの構築と維持を可能にする一方で、誰が、何を、どこで、どのくらいの期間許可されているのかを規定します。
当社の2026 Cloud-Native Security and Usage Reportは、その重要な役割にもかかわらず、クラウドネイティブなアイデンティティ管理が依然としてセキュリティの中で最も設定ミスが多く、統制が行き届いていない領域の一つであることを明らかにしています。AIは、アイデンティティを管理すべき規模を拡大させることでさらなる課題を生み出していますが、同時に、この混乱に秩序をもたらすために私たちが必要としてきた解決策にもなり得ます。
それでは、当社のレポートを少し先取りしながら、クラウドアイデンティティにまつわる課題を分析し、現在の傾向を確認するとともに、今すぐ実践できるセキュリティのベストプラクティスを見ていきましょう。
クラウドアイデンティティは、しばしば設定ミスを起こしている
クラウドサービスは、中小企業から大企業まで、あらゆる組織のバックボーンへと徐々に成長してきました。その結果、多くの企業にとって単一のプロバイダーでは足りなくなっています。AWSが依然として選ばれることの多い選択肢である一方、組織の24%は複数のCSP(クラウドサービスプロバイダー)にわたってアイデンティティを維持しています。
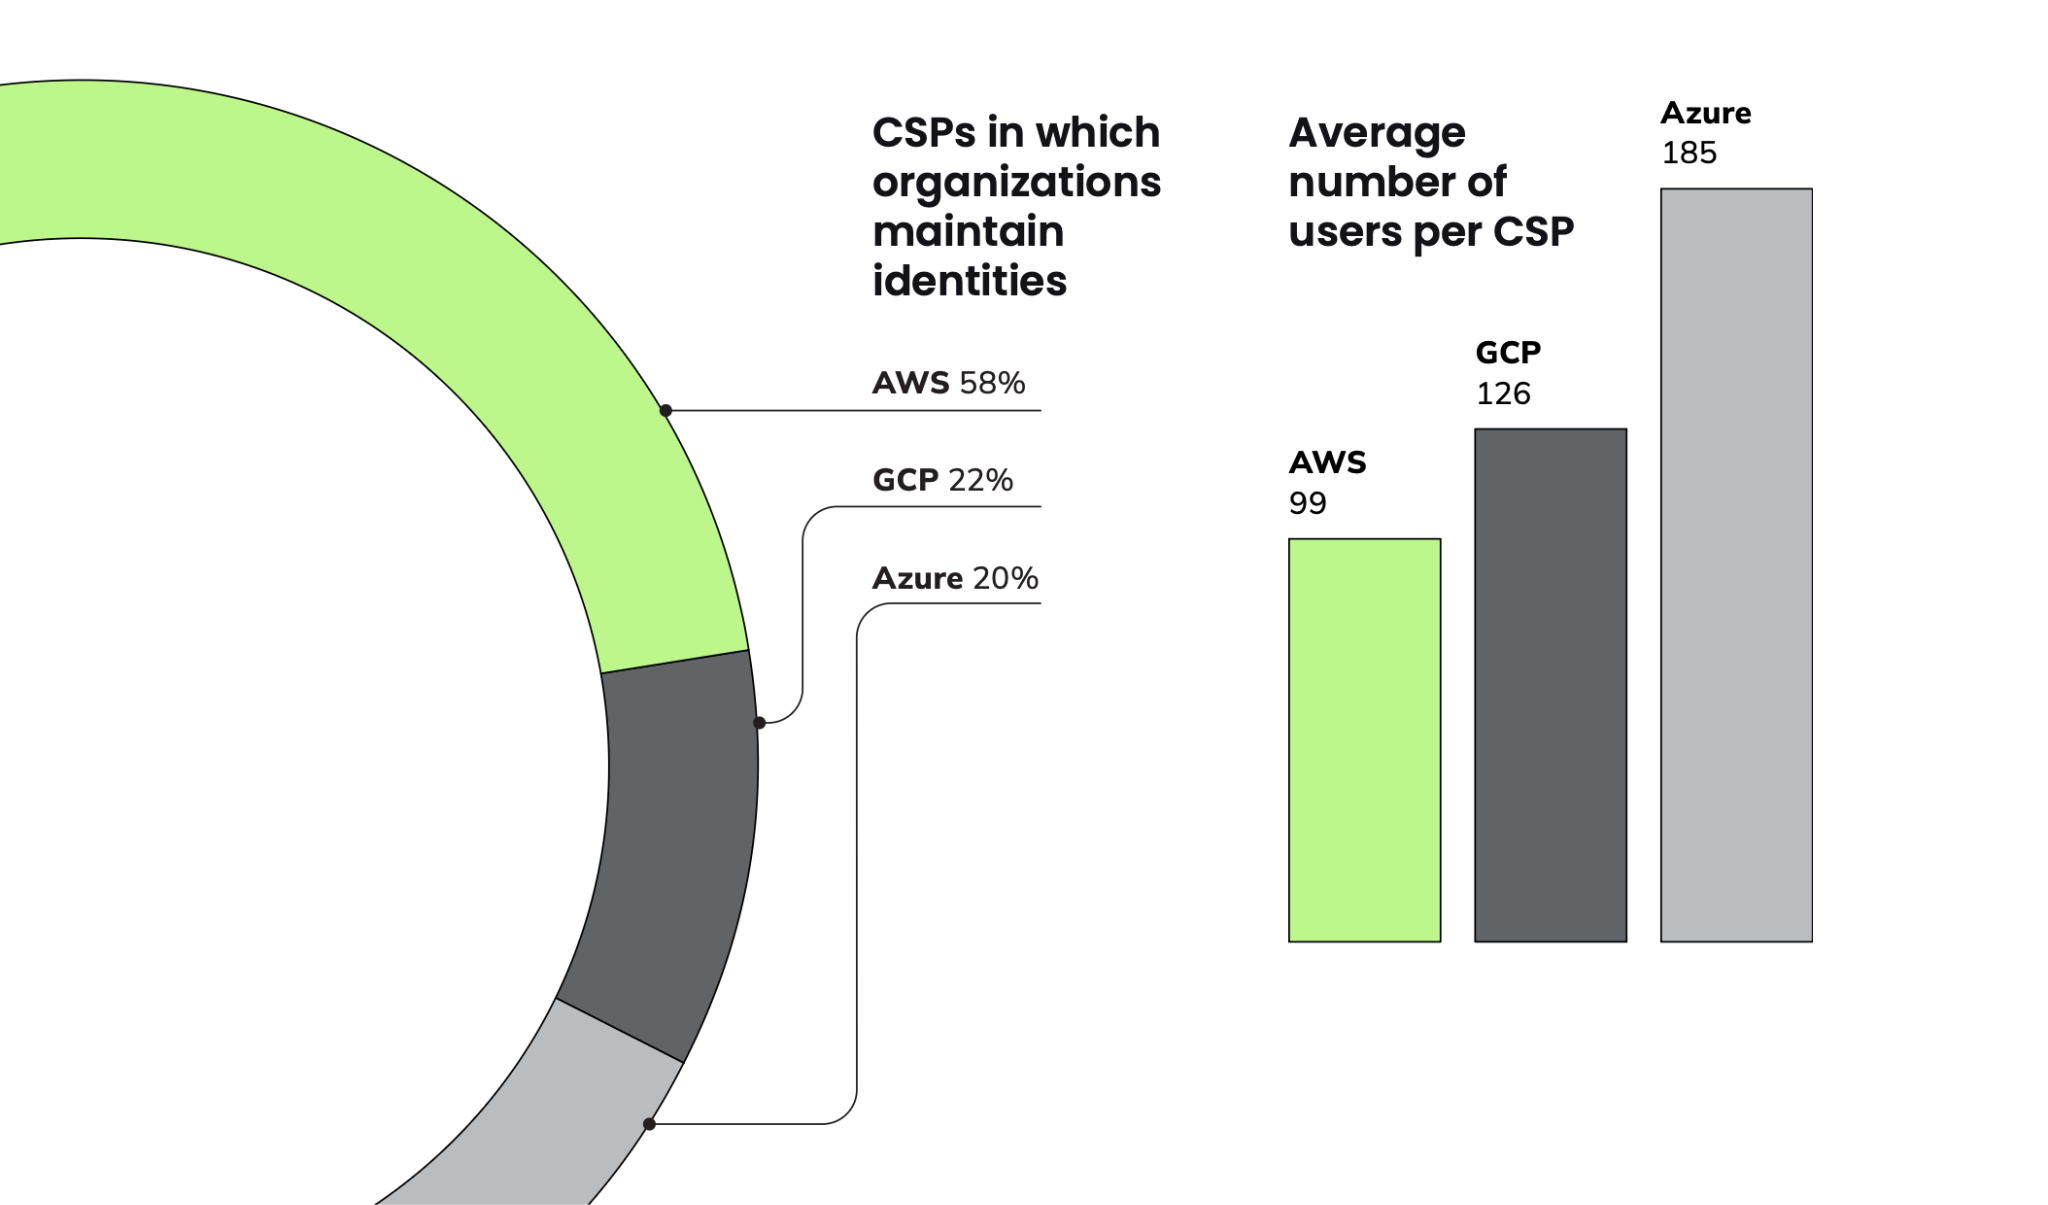
このように重要な役割を担っているにもかかわらず、クラウドアイデンティティが今なお頻繁に設定ミスを起こしている実態には、驚きとともに、いくばくかの不安を覚えます。最も多く見られる原因は、過度に許可された権限を持つアイデンティティ、使われていない状態でも長期間アクセス権を持ち続けているアイデンティティ、そして多要素認証を伴わないアクセスです。
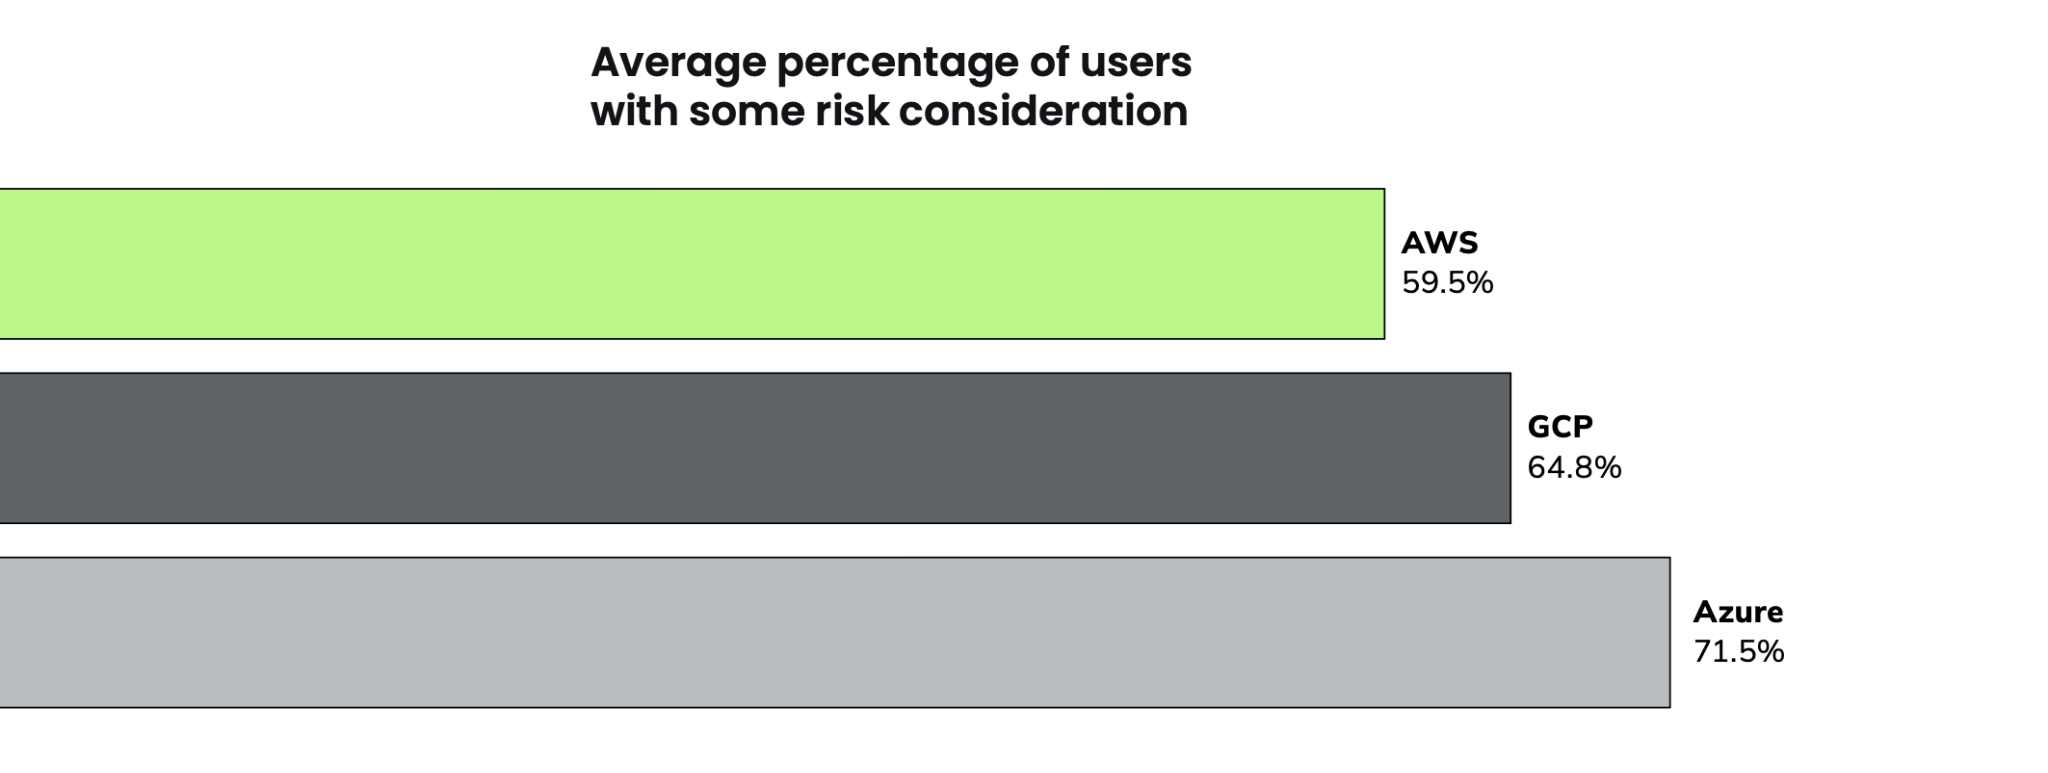
当社の調査では、すべてのCSPにわたって、ユーザーアイデンティティの平均67%がリスクのある状態にあることが分かりました。
マシンアイデンティティの爆発的増加
クラウド環境において、人間が占めるアイデンティティの割合は3%にも満たないにもかかわらず、なぜかクラウドセキュリティ上の問題の不釣り合いなほど大きな割合を引き起こしています。しかし、それによってCSP内で管理されているアイデンティティの実に97.2%がマシンに属しているという事実が見落とされてはなりません。
これは主に、クラウドの構成方法そのものに起因しています。クラウドプロバイダーは、開発者が組み合わせて一つの完全なアプリケーションを構築できる、何百ものマイクロサービスを提供しています。実際にどのように機能するのか、架空の例を見てみましょう。
- Paulaが、メッセージングアプリでEricに写真を送信します。
- Ericに届く前に、このメッセージはコードの一部(コンピューティングサービス)によって処理され、PaulaがEricにメッセージを送る権限を持っているかなど、いくつかのチェックが行われます。
- すべての確認が問題なければ、その画像はアーカイブされます(ストレージサービス内に)。
- 続いて、メッセージが記録されます(データベースサービス内に)。
- その後、コードはメッセージをキュー(メッセージングキューサービス)に格納し、別のサービス(モバイルプッシュサービス)がEricに通知を届けられるようにします。
デフォルトでは、これらのサービスはどれも互いに通信できません。DevOpsエンジニアは、どのサービスが互いに通信できるか、そして何を実行してよいかを定義するために、各サービスにロールを割り当てる必要があります。
さらに、クラウド環境とそのAPIを通じて連携する外部サービスは無数に存在します。これには、これらのサービスの作成を自動化するInfrastructure as Codeツール、Sysdigのようにインフラストラクチャーを監視するセキュリティプラットフォーム、複数のソースからデータを収集して複雑なタスクを実行するAIエージェントなどが含まれます。
こうしたことを踏まえると、クラウド環境がマシンアイデンティティによって圧倒されている理由は容易に理解できます。まさにこうした経緯によって、アクセス権と権限は急速に拡大し、制御が及ばなくなっていくのです。この拡大の結果は数字にも表れており、マシンアイデンティティの約40%が、管理者権限や編集権限、ユーザー管理型のキー、あるいは非アクティブな状態といった、何らかのレベルのリスクを維持しています。
アイデンティティは、クラウドネイティブのペリメーター(境界)である
先ほど述べたように、パラダイムは変化しました。アイデンティティ・アクセス管理(IAM)は、今やネットワークファイアウォールに相当する存在ですが、その目的はゼロトラストと最小権限の原則を実装することにあります。
企業はまだこの変化に追いつく必要があり、しかも急いで対応しなければなりません。AIによって問題の規模そのものが変化しているためです。各ワークロードのアクセス権と責任範囲が限定的であるマイクロサービスとは異なり、AIエージェントは複数のサブシステムにアクセスしてデータを相互参照し、複雑なタスクを実行する必要があります。その結果、AIエージェントは同時に、大きな損害を引き起こす力も持ち合わせているのです。
幸いなことに、これは新しい問題ではありません。私たち人間は、大規模にアイデンティティを管理することが必ずしも得意ではないかもしれませんが、その分多くのことを学んできました。例えば、定期的なレビューや静的なポリシーだけでは不十分であることが分かっています。それに対して、継続的な分析、行動の文脈的な理解、そして自動化された制御は、脅威を時機を逃さず特定し対処するための信頼できる手法です。そして、これこそがエージェント型AIが力を発揮する種類の作業であり、IAMという長年の課題に対する強力な解決策となる可能性を持っています。
クラウドのアイデンティティ・アクセス管理におけるベストプラクティス
アイデンティティ・アクセス管理を改善するために、今すぐ実行できる対策を紹介します。
- 最小権限の原則を動的に適用する:
- 静的なポリシーを無条件に信頼しない。
- アイデンティティの振る舞いを継続的に監視し、予期しない操作や権限昇格が発生した場合にアラートを発する。
- 環境を整理・清潔に保つ:
- ポリシー制御を使用して、許可されていない高リスクの権限をブロックする。
- 使用されていない、またはほとんど使用されていない権限に対するパラメーターを定義し、削除を自動化する。
- マルチクラウド環境でアイデンティティ管理を統合し、重複したアカウントや一貫性のないポリシーを解消する。
- そして最後に、アクセスを特定の時間枠に限定する:
- 一時的な権限昇格とジャストインタイムアクセスを活用する。
- 長期間有効なキーをローテーションまたは廃止し、短期間で自律的にローテーションされる認証情報に切り替える。
まとめ
クラウドアイデンティティは、現代のインフラストラクチャーにおける新たな「ファイアウォール」ですが、依然としてセキュリティの中で最も設定ミスが多く、統制が行き届いていない領域の一つのままです。
現代のクラウドペリメーターには、継続的な分析、行動の文脈的な理解、そして自動化された制御が求められます。こうした条件こそ、エージェント型AIが真価を発揮する領域です。この点にいち早く気づき始めているごく一部の組織は、リスクを低減し、他の組織がまだ到達しようとしている段階のセキュリティレベルで運用しています。
より詳しい知見については、当社の2026 Cloud-Native Security and Usage Reportをご覧ください。
2026 Cloud-Native Security and Usage Report