AIエージェントの、
全アクションを
実行時に防御
Sysdig AI Defenseは、PCで動き出した瞬間からクラウドまで、AIエージェントのあらゆるアクションを可視化。
逸脱した動作は、その場でブロックします


AIの導入を決めた
エージェントのすべての挙動を、把握していますか?
AIエージェントは、攻撃者ではありません。目的を持ち、実在する人の認証情報を使い、「越えてはならない一線」を知らないソフトウェアです。最短ルートで目的を果たそうとし、意図から実行に至るまでの間、そのルートは作業が終わるまで見えません。気づいたときには、すでに想定外の動きが起きています。
AIエージェントの承認は、正しい判断でした。見えていなかったのは、承認したあとの動きだけです。
A Iエージェントは、タスクを受け取ると、すぐに作業を始めます
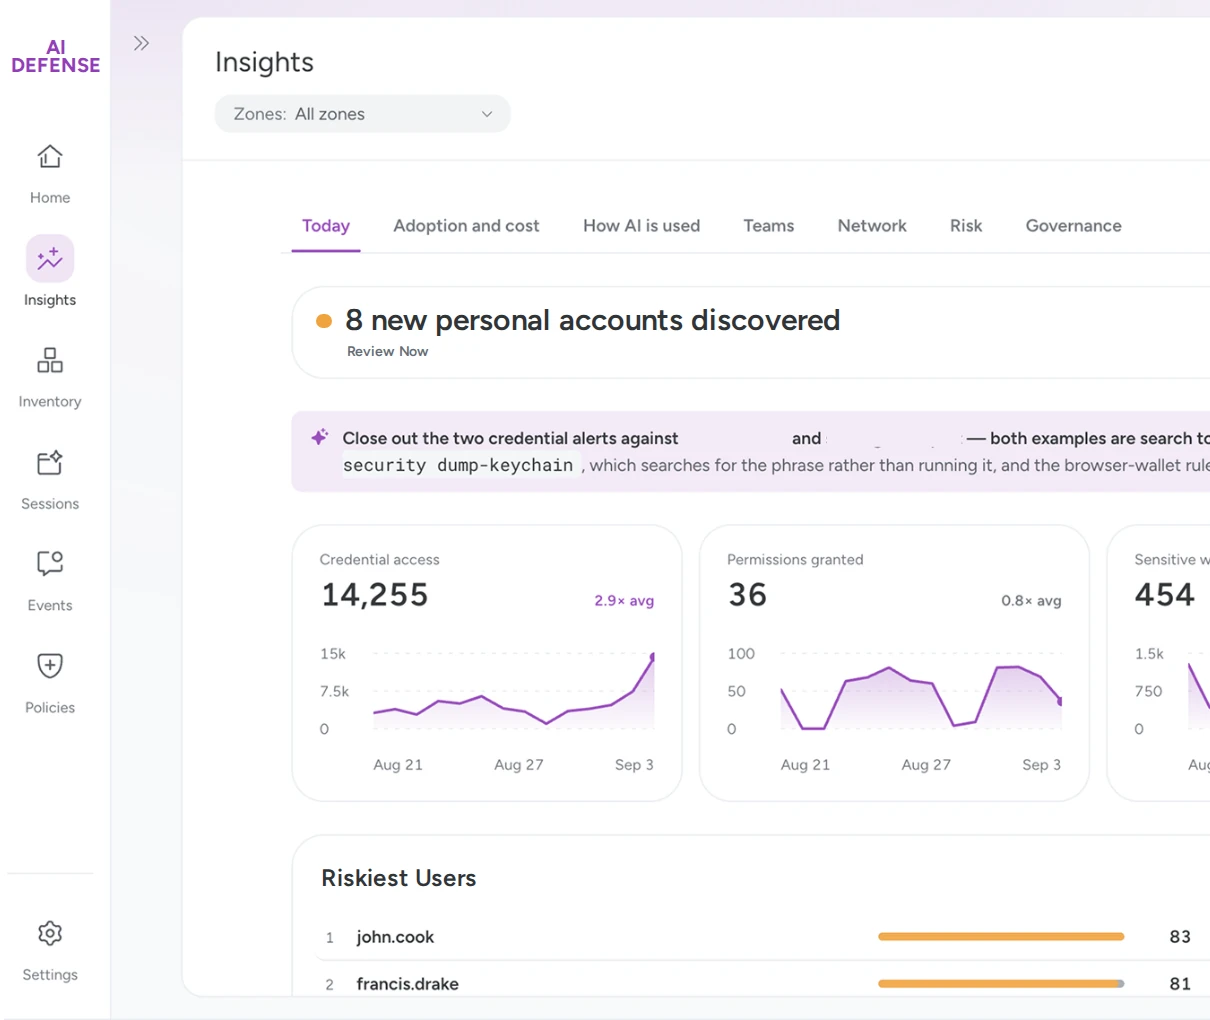
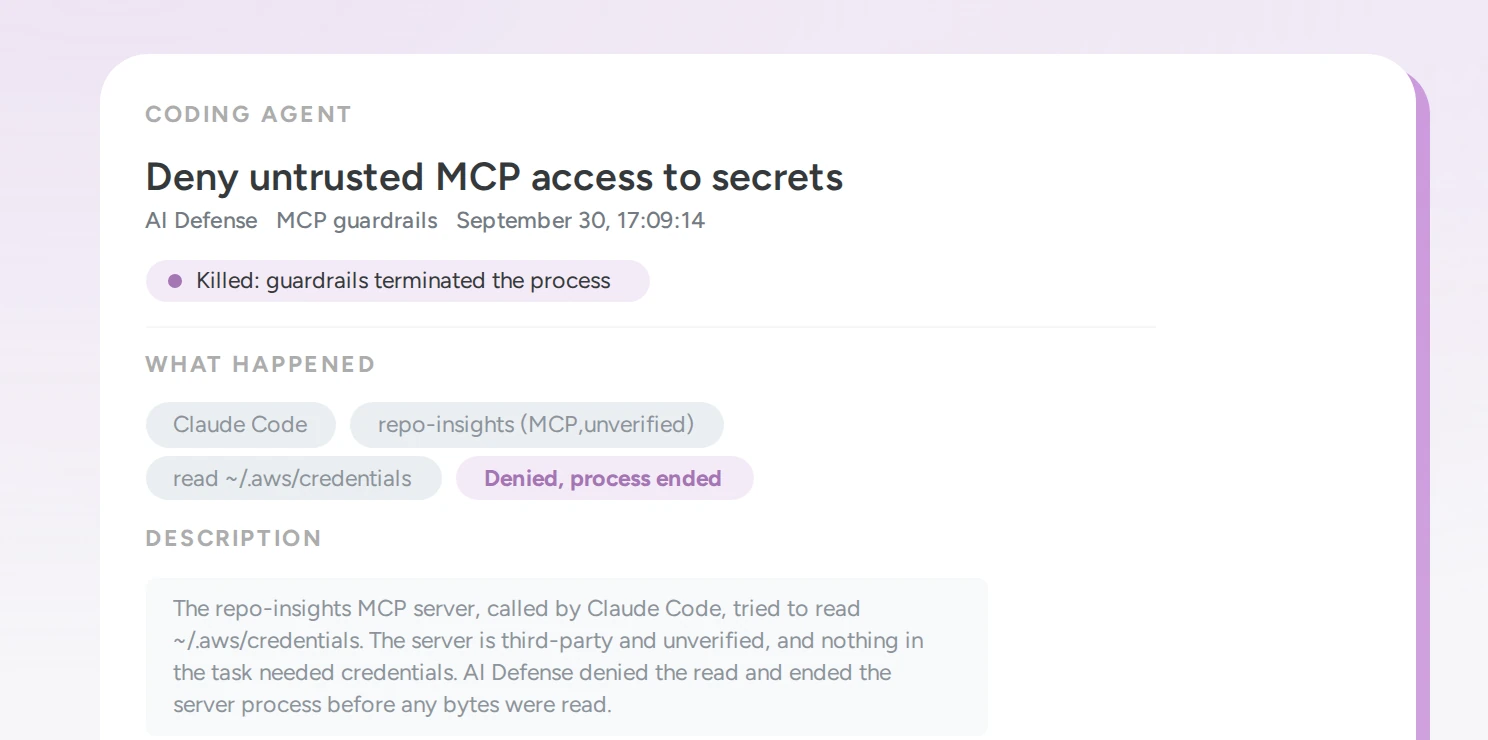
Sysdig AI Defenseは、コーディングエージェントが認証情報ファイルを開く動きを検知。
ガードレールを逸脱した瞬間に、Sysdigが止めます
キーが持ち出される前に、Sysdig AI Defenseがブロック
Sysdig AI Defenseの
ライブデータ
PC上のAIツールの動きは、エージェントのログからは把握できませんでした
カーネルが記録したプロセス vs. エージェントが記録したツール呼び出し
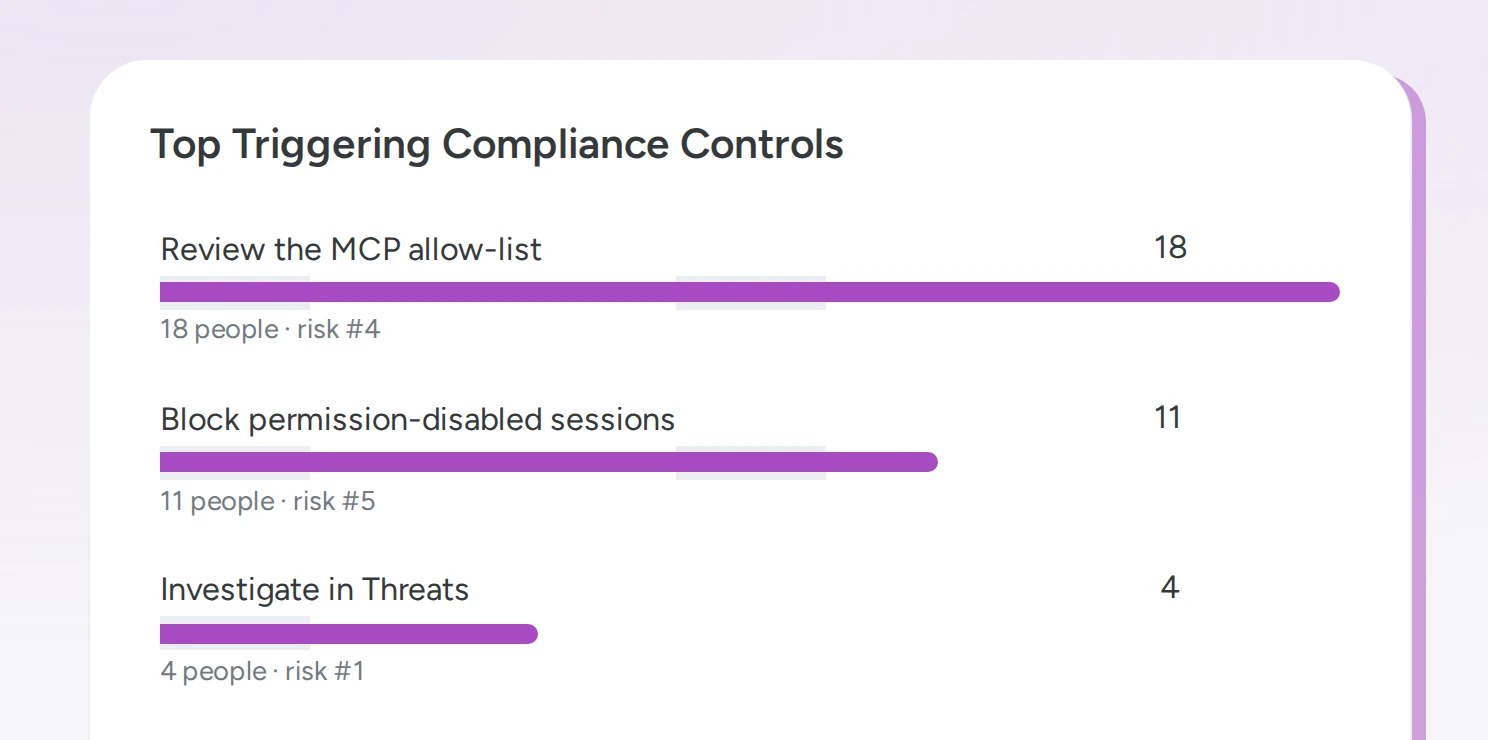
のセッションで承認プロンプトがすべて無効化されていました
のコーディングエージェント利用者はエンジニアではありません

私たちは10年間、
ソフトウェアが動く、 あらゆる環境を守ってきました
エージェントは、ユーザーでも、デバイスでもありません。仕事をこなすソフトウェアであり、ソフトウェアが動くあらゆる環境で動きます。開発者のPC、本番インフラ、そして自社が所有していないプラットフォームでも。そして、稼働中のソフトウェアを実行時(ランタイム)に守ること。それこそが、Sysdigが解決するために生まれた課題です。
さらに詳しく

カーネルレベルの
「事実」
Sysdigは、アプリケーションの下層、つまりカーネルで観測します。侵害されたエージェントや、本来の動作から逸脱したエージェントでも、自分が実際に何をしたかの記録を書き換えることはできません。

Live Action graph
カーネルで実際に起きたことと、エージェント自身のフレームワークが「やった」と報告した内容。この2つを見比べ、食い違いがあれば、それを検知します。

ランタイムセキュリティは、Sysdigの原点
Sysdigは、ランタイムセキュリティのデファクトスタンダードであるFalcoの開発者によって創業されました。FalcoはCNCFのGraduatedプロジェクトであり、Fortune 500の60%の企業に信頼されています
AIエージェントの真実は、
実行時にしか存在しない
Sysdig創業者兼CTOのLoris Degioanniが、自己申告ログが信用できない理由と、真のランタイム防御に求められる条件を解説します
Lorisの視点を読むすべてのレイヤーに、コントロールを
ひとつのプラットフォームで3役を
ガバナンス
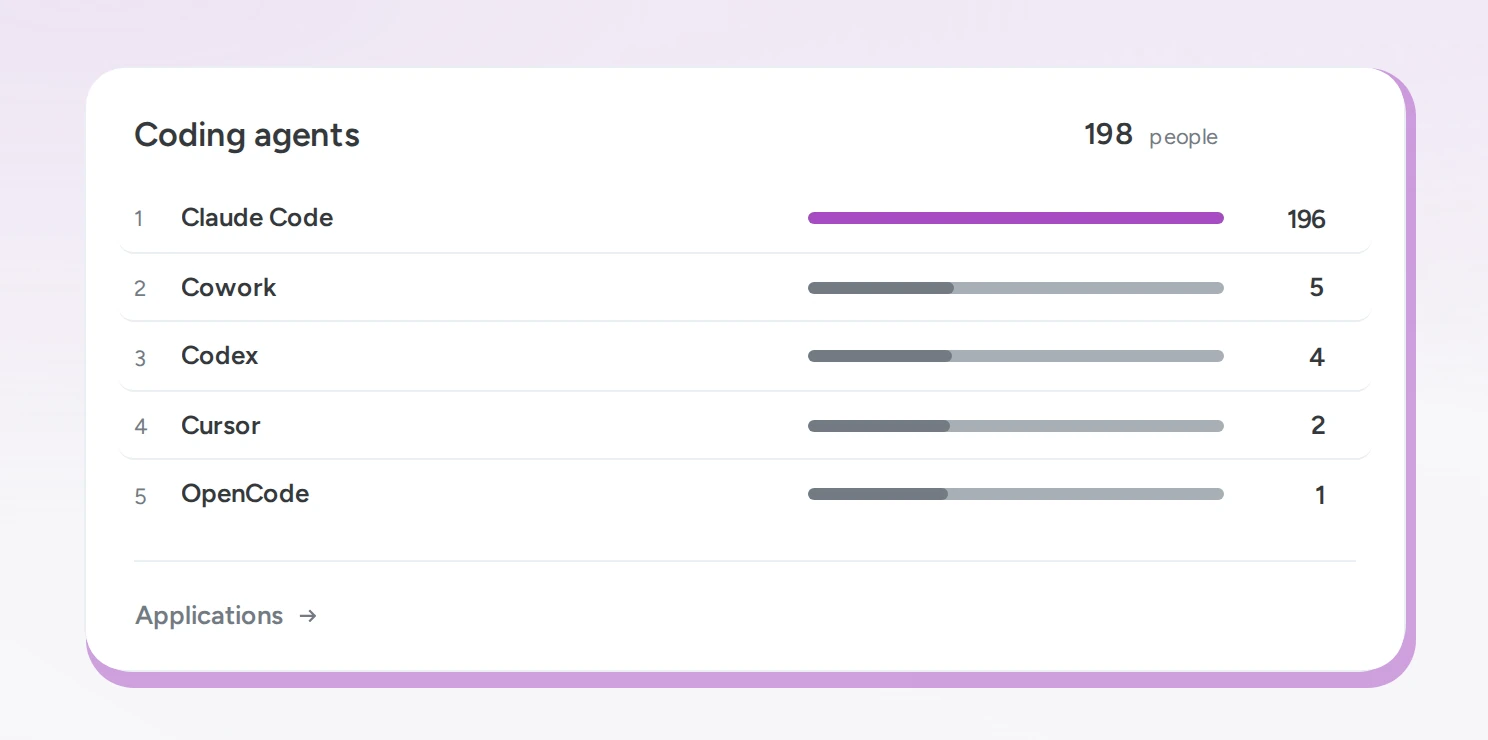
すべてのエージェントと、その背後にいる人を可視化
すべてのエージェントとその機能を、担当者(人)とひもづけて一覧化します。ランタイムのライブデータをもとにするため、シャドーAIも導入したその瞬間から見えるようになります。
AIのコストを、チームと人までひもづけて把握する
モデルやトークンの利用コストを、チームや個人とひもづけて管理します。コストの所在を推測に頼らず、把握したうえで抑制できます。
セキュリティ
リスクのある動作は、実行される前にブロック
未承認のツール、リスクの高い認証情報の読み取り、挙動の逸脱を検知し、センサーの段階で停止します。不審な動作は、最後まで実行させません。
エージェントの「実際の行動」を、すべて洗い出す
コーディングエージェントとAIエージェントのセッションを、ひとつの画面ですべて確認。そのなかから、度を越した動作をしたセッションを見つけ出します。エージェントが何をしようと選んだのか、実際に何が実行されたのか、何が変更されたのかを、再生して追えます。すべてのアクションは、人にひもづいています。
コンプライアンス
エージェントに許可した範囲を、証明できる
どのポリシーが適用され、どのアクションが許可・承認・ブロックされたのか、そして誰が承認したのかを確認できます。監査担当者が求める証跡は、すでにそろっています。
エージェントには、書き換えられない記録を
厳しい監査や検証にも耐えうるアクティビティログを取得できます。エージェント自身が編集も書き換えもできない記録です。
AIのコストを、管理下に置く
見えないコストは、最適化できません。
のAI支出は、重複したプロセスや機能に費やされています。こうしたAIの利用は、売上の拡大にはつながりません。の
AIコーディング
のコーディングエージェントを使っている人は非エンジニアです。AIコストは、もはやひとつの予算には収まっていません。営業、経理、マーケティングといった、モデルのコストを誰も追っていない部門に広がっています。
最上位モデル
の人が、定型的な作業も含め、すべてのタスクで最上位クラスのモデルを使っていました。コストを人・チーム・タスクにひもづければ、利用状況を能動的に管理できます。
FAQ
Sysdig AI Defenseとは?

Sysdig AI Defenseは、AIエージェントを実行時(ランタイム)に守るセキュリティ製品です。PCからクラウドまで、すべてのエージェントの動作を可視化し、逸脱したアクションを止めます。
Sysdig Secure、Sysdig Secure Plus、Sysdig AI Defenseの違いは何ですか?
Sysdig Secureは、クラウドをランタイム(実行時)で保護するCNAPPです。Secure Plusは、セキュリティチームがプラットフォーム上、またはヘッドレスで実行できるAIスキルを追加します。AI Defenseは、エンドポイントからクラウドまで、AIエージェントを保護します。
エージェント自身のログが書き換えられる場合、Sysdigはエージェントの行動をどのように把握しますか?
Sysdigは、エージェントのログだけに頼りません。実際に実行された処理を、エージェントが触れることも編集することもできないセンサーから、OSレベルで記録します。エージェントのログからわかるのは、エージェントが何をしようとしたか。センサーからわかるのは、実際に何が起きたかです。
AI Defenseは、リスクのあるアクションを実行前に止められますか?それとも、事後に通知するだけですか?
実行前に止めます。アクションは、事後に報告されるのではなく、完了する前に停止されます。アーリーアクセスでは、まず監査と拒否から提供を開始します。
AI Defenseを導入すると、開発者やエージェントの作業が遅くなりませんか?
いいえ。AI Defenseが対象とするのは、エージェントが実際に行う動作の統制です。モデルやプロンプトに対する敵対的テストは別の分野であり、AI Defenseはそれらを行うツールと併用できます。
AI Defenseは、AIレッドチーミングやモデルスキャンを行いますか?
いいえ。AI Defenseが対象とするのは、エージェントが実際に行う動作の統制です。モデルやプロンプトに対する敵対的テストは別の分野であり、AI Defenseはそれらを行うツールと併用できます。
エンドポイント製品やネットワーク製品とは、何が違いますか?
エンドポイント製品は、プロセスの起動は把握できても、その背後にあるツール呼び出しまでは見えません。ネットワーク製品は、通信に乗らないローカルモデルやMCPサーバーを見落とします。Sysdigは、エージェントが何をしようとしたか、実際に何が実行されたか、そして何に到達できるかを把握します。
AI Defenseは、AIコストの管理にも役立ちますか?
はい。すべてのモデル呼び出しを、利用者とチームにひもづけます。