


Falco Feedsは、オープンソースに焦点を当てた企業に、新しい脅威が発見されると継続的に更新される専門家が作成したルールにアクセスできるようにすることで、Falcoの力を拡大します。
本文の内容は、2026年9月25日に Crystal Morinが投稿したブログ (https://www.sysdig.com/blog/ai-adoption-is-a-security-survival-metric) を元に日本語に翻訳・再構成した内容となっております。
AI の導入が進むにつれて、その利用傾向も変化しています。AI は実験段階からインフラストラクチャーへと移行しつつあります。Sysdig 2026 Cloud-Native Security and Usage Report のデータによると、外部サービスに頼るのではなく、自社でインフラストラクチャーを構築する組織が増えています。この変化によって、AI のアタックサーフェスは縮小しています。
消費するものからインフラストラクチャーへ
今年、私たちは昨年よりも100 万件以上多くの AI および ML パッケージを分析しました。これは、AI がインフラストラクチャーの恒久的な一部になりつつあることを示すシグナルです。
このデータを McKinsey & Co. による AI 導入の分類に当てはめると、組織はシェイパー(Shaper)やメイカー(Maker)として活動するケースが増えています。つまり、ChatGPT や Claude のようなホスト型モデルを通じて AI を消費する(テイカー:Taker)のではなく、それらのモデルをカスタマイズし、データパイプラインを開発し、自社の製品やワークフローに統合している(シェイパー)ということです。さらに、膨大な GPU 容量と大量のデータを使って独自のモデルをゼロからトレーニングしている組織(メイカー)も一部存在します。
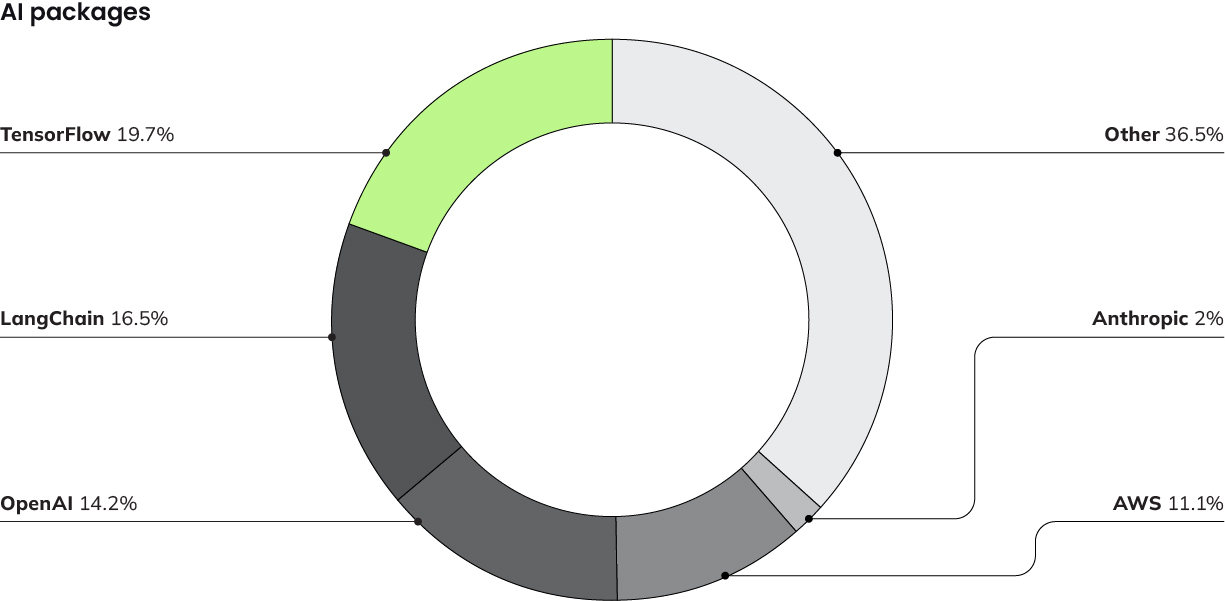
これらのパッケージを種類別に分析したところ、クラウド環境における ML パッケージは 6 倍に増えていました。一方 AI については、OpenAI のパッケージが 14 倍、Anthropic のパッケージが 40 倍に増加しています。
組織が AI を使っていることは間違いなく、もはや議論の余地はありません。現在の論点は、それをどこまで深く統合しているかです。
集約が AI のアタックサーフェスを縮小している
AI の導入が外部サービスから自社所有のインフラストラクチャーへと移行するにつれて、セキュリティにもメリットがもたらされます。逆説的ですが、AI の導入が拡大する一方で、AI インフラストラクチャーのアタックサーフェスは縮小しているのです。
独自の AI インフラストラクチャーを構築する組織は、際限なく乱立する AI 対応のポイントツールや API を、数は少ないものの、より重要なモデルインフラストラクチャー群へと置き換えています。こうして集約されたリソースは、ベストプラクティスに沿ってセキュリティを確保しやすくなります。
私たちのデータは、この仮説を裏付けています。パッケージ数が大幅に増加したにもかかわらず、AI および ML パッケージの公開露出率は昨年と同じ 1.5% にとどまり、公開露出していたリソースはわずか 0.05% でした。
AI は一種のブラックボックスのように見えるかもしれませんが、結局のところ、コンピューター上で動作するソフトウェアにすぎないという点を念頭に置く必要があります。次の 3 つのリソースは、AI と従来のワークロードを結び付けて解説しています。
- Masterclass: AI is more than ChatGPT and LLMs では、AI が ML、生成 AI(GenAI)、エージェント型AI などを包括する総称であることを解説しています。
- 古くて新しい発想では、AIBOM によって AI システムがどのようなコンポーネントで構成されているかを明らかにしています。
- AI は依然としてワークロードでは、AI インフラストラクチャーを、テイカー、シェイパー、メイカーがすでにセキュリティ確保の方法を知っている要素と関連付けて説明しています。
AI 導入をリードする欧州と B2C
メディア・インターネット、運輸、小売といった企業対消費者(B2C)の組織が AI 導入をリードしていることが確認されました。これらの企業にとって、AI イノベーションは収益を生み出す原動力であり、顧客体験、エンゲージメント、差別化に直結しています。
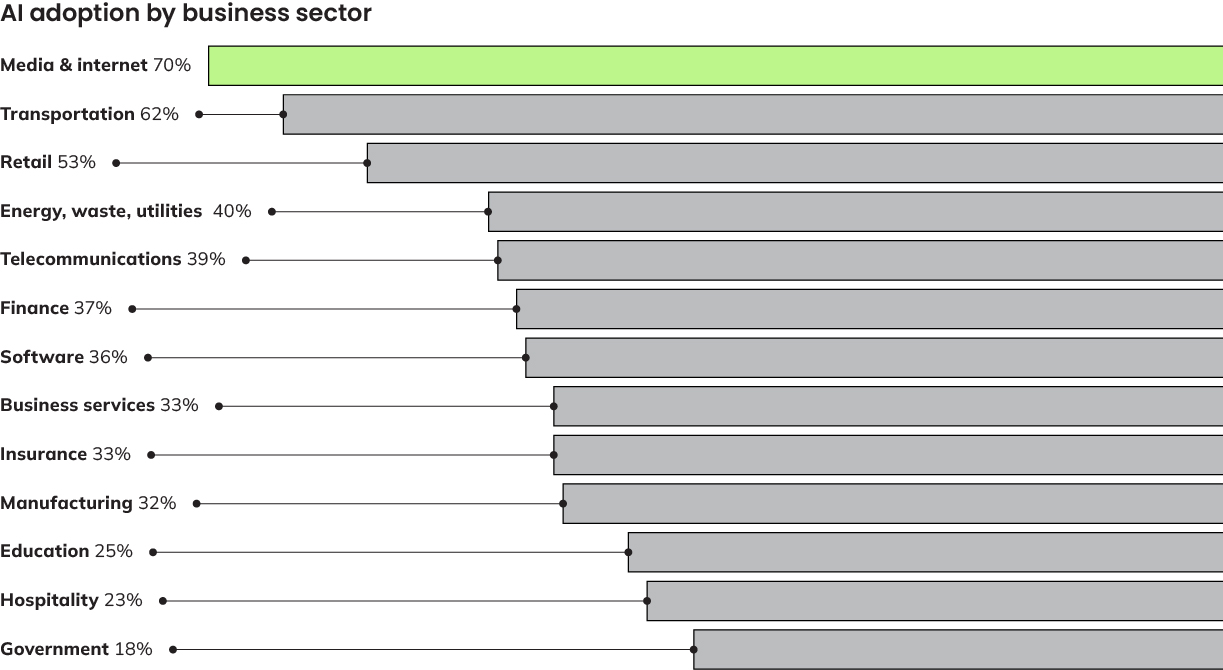
対照的に、企業間取引(B2B)の組織では、AI は主要な製品インターフェースとしてではなく、業務効率の向上というより控えめな役割を担っています。これらの組織は主に、社内の生産性、分析、自動化ワークフロー、カスタマーサポートの支援に AI を活用しています。
また、AI および ML パッケージの導入において、EMEA は他の地域を大きく上回っています。EU の明確な AI 規制のガードレールは、イノベーションを阻害するどころか、慎重な組織が自信を持って導入を加速するために必要な枠組みを提供しているようです。
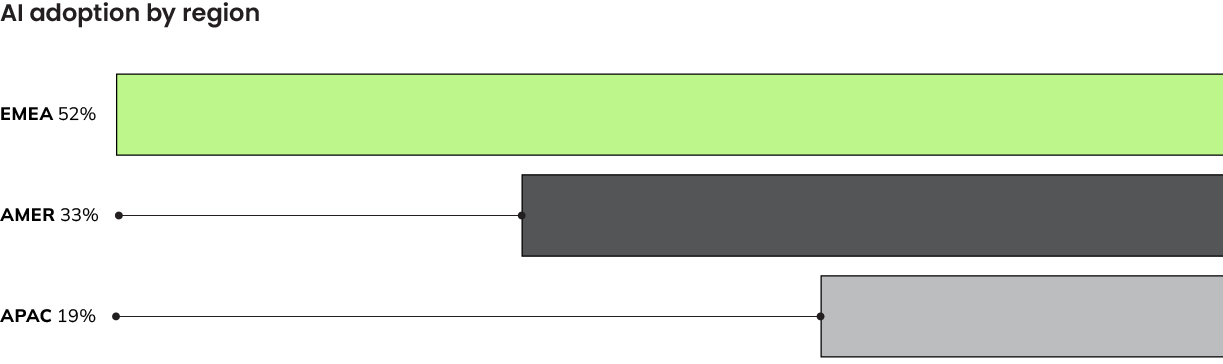
この差は、データ主権の要件やコンプライアンス上の考慮事項によっても説明できるかもしれません。これらが EMEA の組織を自社の AI インフラストラクチャーの利用へと向かわせているからです。そもそも、私たちのデータには、ホスト型 AI サービスに大きく依存するテイカーとしての組織は含まれていません。
サイバーセキュリティにおける AI 導入
AI の活用が生き残りを左右する問題になっている分野が 1 つあります。それがサイバーセキュリティです。AI は今や、攻撃者と防御者の双方にとって欠かせない武器となっています。
脅威アクターは、ソーシャルエンジニアリングキャンペーンや偵察の高度化だけに AI を使っているわけではありません。Sysdig TRT はこれまでに、完全自律型のランサムウェアである JADEPUFFER、10 分未満で完了した AI 支援によるアカウント乗っ取り、そして新たに公開された脆弱性が 4 時間未満で悪用された事例について報告してきました。
幸いなことに、防御者もすぐ後ろまで迫っています。組織はあらゆる形態の AI を活用して、クラウドセキュリティの中で最も時間のかかる作業を加速させています。
- ML を使って異常な振る舞いを検知し、セキュリティインシデントにフラグを立てる。
- LLM を使って認知負荷を軽減し、開発者がコード内の脆弱性を修正できるようガイドする。
- エージェント型AI を使ってインフラストラクチャー全体のデータを相関分析し、脅威に自動で対応したうえで、セキュリティエンジニアによる調査を支援する。
サイバーセキュリティにおける AI の役割について詳しくは、AI is the present of security をお読みください。
主なポイント
AI はもはや実験的なものでも目新しいものでもありません。運用インフラストラクチャーです。
AI および ML パッケージの増加は、AI を消費する段階から、本番運用レベルでのメイキングやシェイピングへの移行を示しています。
AI を自社のインフラストラクチャーに集約している組織は、セキュリティのベストプラクティスに従っています。その AI リソースは公開露出が少なく、アタックサーフェスの縮小につながっています。
サイバーセキュリティにおける AI 活用をめぐる攻撃者と防御者の差は、急速に縮まっています。今後 6~12 か月は、より速く自動化した側が優位に立つでしょう。
詳しい分析とその他のデータについては、Sysdig 2026 Cloud-Native Security and Usage Report をご覧ください。