


Get security briefings from the Threat Research Team
New campaigns, attacker techniques, and detection guidance — straight to your inbox.

Falco Feedsは、オープンソースに焦点を当てた企業に、新しい脅威が発見されると継続的に更新される専門家が作成したルールにアクセスできるようにすることで、Falcoの力を拡大します。

本文の内容は、2026年4月8日に Eric Carter が投稿したブログ(https://www.sysdig.com/blog/how-to-use-ai-to-manage-cloud-security-threats)を元に日本語に翻訳・再構成した内容となっております。
クラウドを守るチームは、日々、次々に現れる脅威への対応に追われています。コンテナ、Kubernetes、クラウドサービス、アイデンティティから大量のシグナルが届き、現場ではいつも同じ疑問が出てきます。
- このアラートは、何を意味しているのか
- どのアラートが、同じインシデントに関係しているのか
- 何が危険にさらされているのか
- 次に、何をすればよいのか
Sysdig Secureの脅威管理(Threat Management)は、アナリストがアラートを1件ずつ追うのではなく、インシデント単位で対応できるようにする機能です。関連する確度の高いランタイムイベントを1つのセキュリティインシデントにまとめ、すぐに対応へ移れる形で提示します。
クラウド防御担当者は、絶えず急速に変化するセキュリティ脅威に直面しています。コンテナ、Kubernetes、クラウドサービス、そしてアイデンティティからシグナルが流れ込み、セキュリティチームは同じ問いを何度も繰り返し自問することになります。
さらに、Sysdig生成アシスタント(旧Sysdig Sage™)が、この体験を一歩前に進めます。AIが脅威の概要を自動で要約し、対話型のアシスタントが質問に答えることで、状況の把握から対応までをより素早く進められます。
脅威管理のためのAI支援
Sysdig Sage for Threats は、Sysdig Secure のThreatsモジュールに追加されたAI支援機能です。記録された脅威ごとに、次の情報を自動で付け加えます。
- AIが生成するタイトル: 脅威の内容を、専門用語に頼らない平易な言葉で表します。
- 3つの要点によるサマリー: 何が起きているのか、なぜ重要なのか、誰(何)が影響を受けているのかを、3点にまとめて説明します。
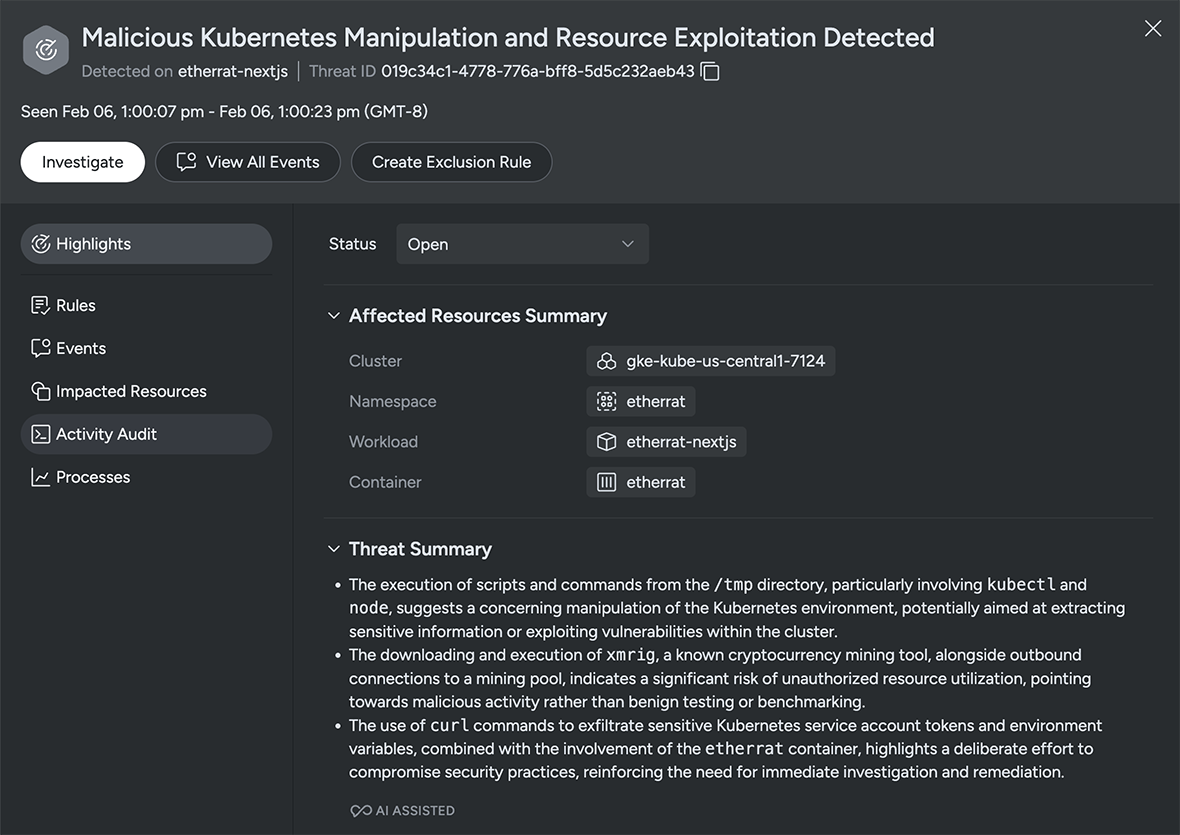
クラウド脅威のトリアージを速める3つのポイント
AIが生成する3つの要点は、状況に応じて自動で作られるインサイトで、次の3つの基本的な問いに答えます。
- 何が起きているのか
- なぜ重要なのか
- 誰(何)が影響を受けているのか
クラウドを守るチームには、無駄にできる時間はありません。不審な挙動や攻撃パターンを簡潔に説明し、さらに、どのクラスター、クラウドアカウント、アイデンティティが関係しているかといった影響範囲まで示せば、チームは優先順位を付けやすくなり、対応も速くなります。
アラートの数が多いチームでは、Sysdig Sageのサマリーを使って脅威をざっと確認し、次のような判断を素早く下せます。
- 本番環境のアプリケーションや機密データにとって、重大なリスクになるか
- 開発環境やテスト環境で起きた、問題のない動作か
- 誰(どのチーム)に伝える必要があるか
対話で調べる:脅威についてチャットする
Sysdig SageがThreats(脅威)の体験を高める2つ目の方法は、組み込みのチャットアシスタントです。このアシスタントはコンテキストを認識するため、今どの脅威を開いているかを把握しています。チャットでは、脅威の詳細の確認、ルールやイベントの解説、関連するランタイムイベントの一覧表示、影響を受けたリソースの表示ができます。対応や強化に向けた次のステップを提案してもらうことも可能です。
ここからは、チームがチャットを使って脅威対応を速めるための具体的な方法を紹介します。
脅威を平易な言葉で説明してもらう
脅威ごとに表示される3つの要点を読めば、何が起きているのかを短時間で把握できます。ただ、「もう少し詳しく知りたい」「なぜそう判断されたのか確認したい」と思う場面もあるでしょう。そんなときは、チャットで質問してください。まずは簡単な質問から始めて、答えを見ながら追加で質問すれば、少しずつ掘り下げていけます。たとえば、次のように入力するだけで、生成AIアシスタント(旧Sysdig Sage)が詳しく説明してくれます。
生成AIアシスタント(旧Sysdig Sage) はコンテキストを認識しているので、開いている脅威を把握したうえで、AIが生成したサマリーの内容を詳しく説明します。Sysdigプラットフォーム上の情報を組み合わせ、さらに基盤となるAIモデルが持つ幅広い知識も活用します。こうして集めた情報から、何が行われているのか、どのような手法が使われているのか、なぜ重要なのかを、文章でわかりやすく説明します。
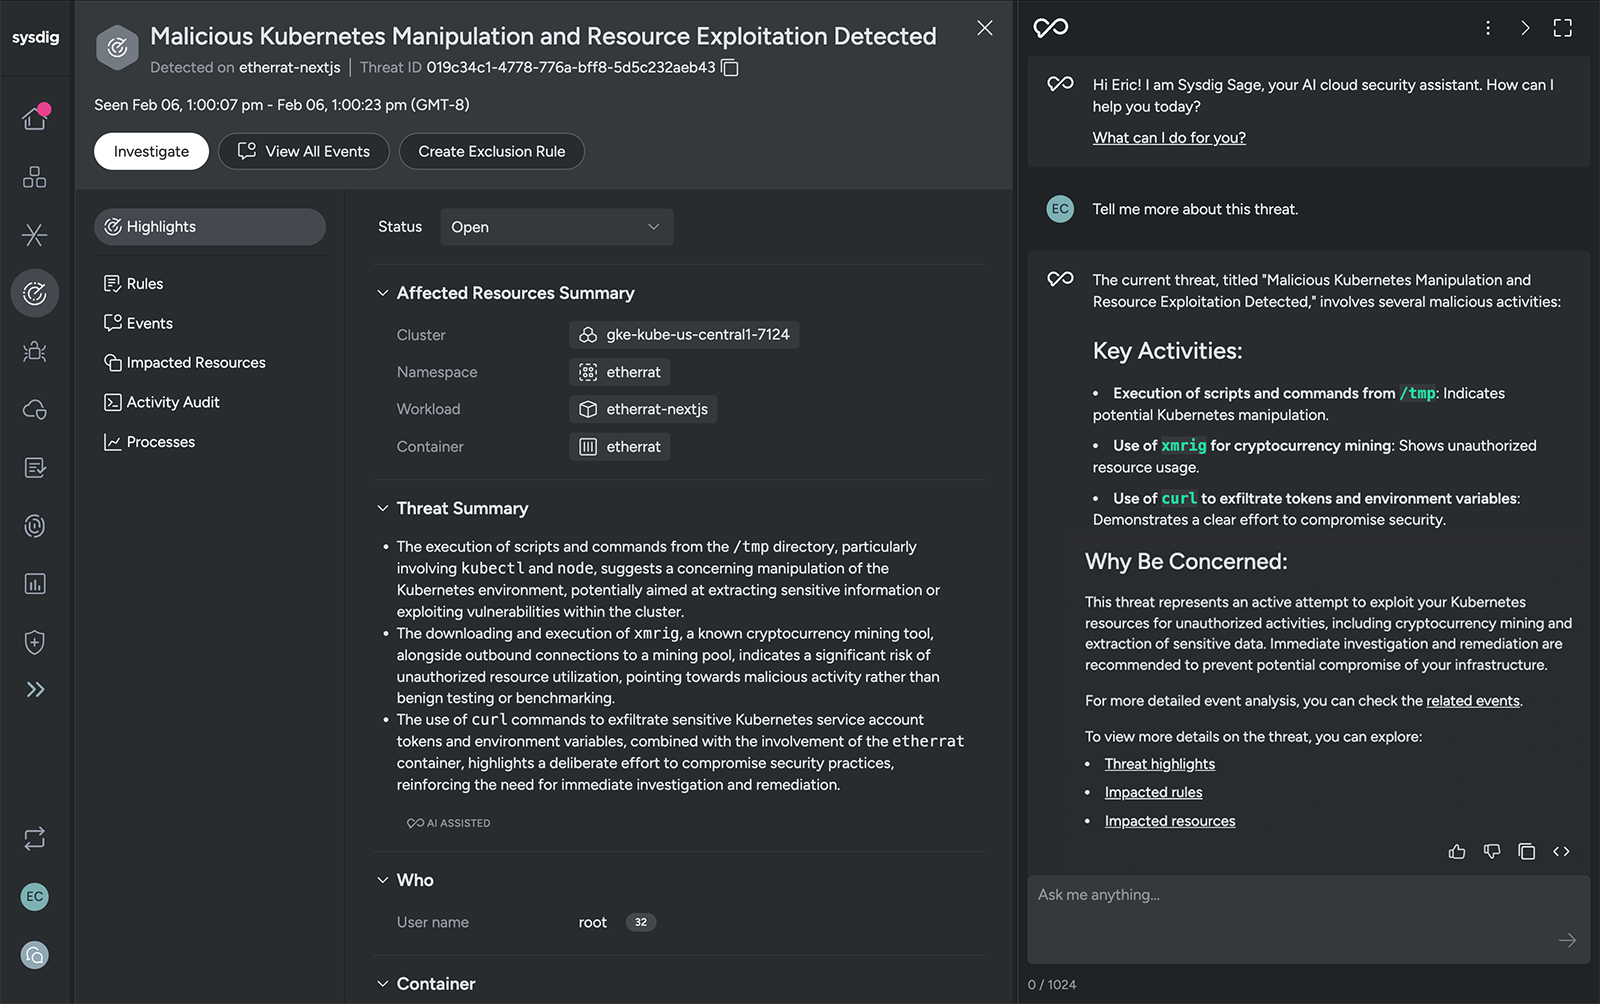
アラートが発生した原因や、攻撃者が実行している戦術を知りたいときは、次のように質問してみてください。
「このルールと、攻撃者が何をしようとしているのかを説明してください。」
Sysdig Sageは、調査に役立つインテリジェンスを返します。MITRE ATT&CKフレームワークで整理された戦術や手法に沿った情報も示せるため、重要なシステムを守る戦いで、チームが先手を打ちやすくなります。
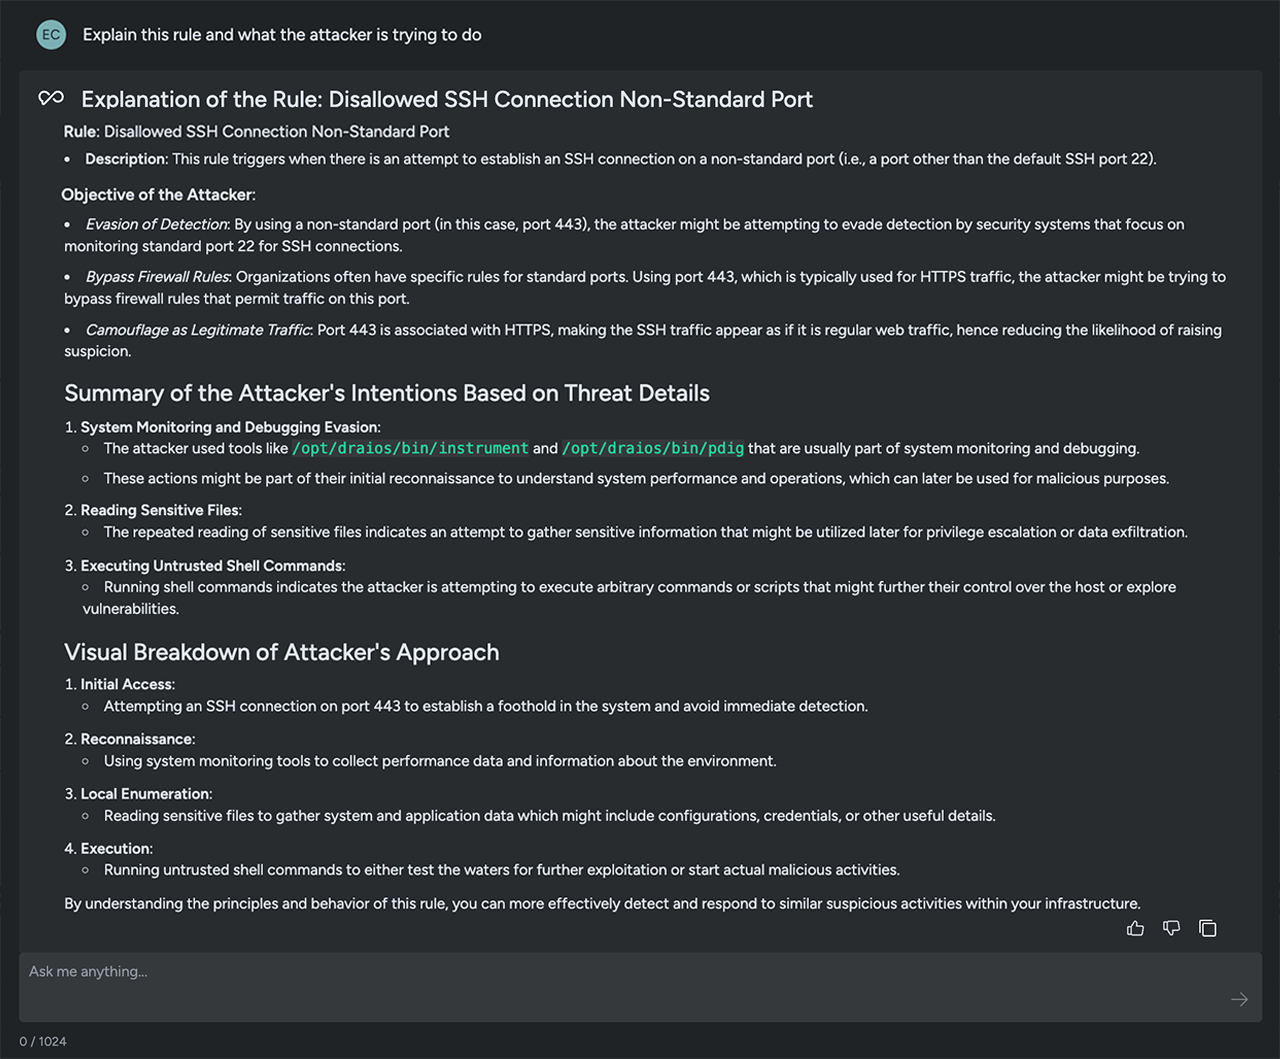
もう1つの方法は、生成AIアシスタント(Sysdig Sage)に、現在発生している脅威をまとめてもらうことです。環境内でどのような気になる挙動が起きているのかを、読みやすいダイジェストで確認できます。たとえば次のように入力すると、特にリスクの高い問題について、AIによる見立てを得られます。
影響が大きいと考えられる順に、上位5件の脅威を表示してください。
この使い方は、次のような場面に向いています。
- 脅威フィードに表示された脅威の優先順位を付ける
- 繰り返し発生している問題を見つけ、セキュリティ対策の見直しで解消できるものを洗い出す
- 脅威の状況報告を求められたときに、経営層や関係者向けに問題をまとめる
イベントと脅威を行き来する
調査は、一直線には進みません。不審なイベントから始めて、それが属する脅威にたどり着くこともあれば、脅威から始めて、その背後にある生のイベントを深く調べることもあります。
Sysdig Sage for Threatsは、このように双方向で調べられる環境を、チャットで提供します。
プロンプトの例
- イベントから調べる場合: 「このランタイムイベントは、どの脅威に関連していますか?」
- 脅威から調べる場合: 「この脅威には、どのランタイムイベントが関連していますか?」
- 調査の途中で: 「この脅威の詳細をもっと見せてください」「イベントの詳細を展開してください」
これらの質問に対して、生成AIアシスタント(Sysdig Sage)は次のように動きます。
- ランタイムイベントが既存の脅威に含まれるかを判定し、含まれる場合は、その脅威への直接リンクを示す
- 選択した脅威に紐づくイベントを取得して一覧で表示し、各イベントの詳細へ移動できるようにする
- フィルターを探し回らなくても、画面上で必要な詳細を展開して確認できるようにする
その結果、コンソールをクリックして回る時間が減り、攻撃者が何をしているのかを理解することに、より多くの時間を使えます。
これに対し、生成AIアシスタント(Sysdig Sage)は次のことを行います。
その結果、コンソールをクリックする時間が減り、潜在的な攻撃者が何をしているのかを実際に理解する時間が増えます。
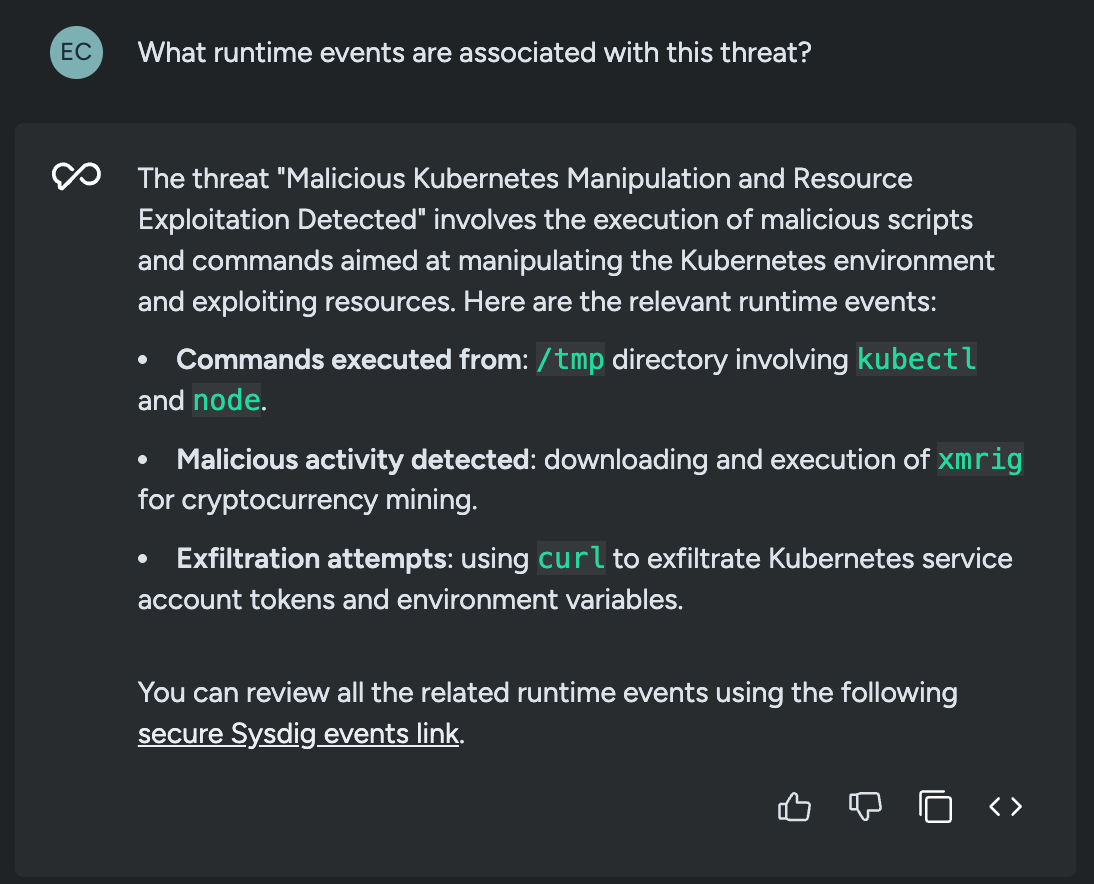
脅威の影響範囲を見極める
脅威があると知るだけでは、対応の半分にすぎません。どこまで広がっていて、どれほどの影響があるのかも把握する必要があります。
- どのクラスターやネームスペースが関係しているか
- 重要なサービスや、機密性の高い環境に影響が及んでいないか
- 特定のアイデンティティ、ロール、クラウドアカウントが関与していないか
こうした確認にも、AIが役立ちます。「この脅威の影響を受けているのは、誰(何)ですか?」といった簡単な質問で十分です。
Sysdig Sageは、影響を受けているリソースとアイデンティティの情報(クラスター、ホスト、アイデンティティ、クラウドユーザー、クラウドサービスなど)を示します。これにより、アナリストは被害が及びうる範囲(ブラストラディウス)をすばやく把握し、エスカレーションすべきかどうかを判断できます。
ここは、Threatsモジュール、Sysdig Sage、そしてより広いCNAPPのコンテキストが交わる部分です。アシスタントは、Threatsエンジンが脅威を組み立てたときに使ったものと同じエンティティやメタデータを参照できます。そのため、実際のランタイムでの挙動に基づく、影響の全体像を得られます。
脅威への対応方法を相談する
脅威を理解しても、行動につながらなければ価値は生まれません。Sysdig Sageは、何が起きているのかを説明するだけでなく、何をすべきかを判断する手助けをするように設計されています。
Sysdig Secure全体で、AIは修復と対応についてのガイダンスを提供します。ランタイムイベントについては、原因を説明し、被害を抑えるための次のステップを提案します。脆弱なコンテナイメージについては、的を絞った修正方法を、手順を追って示します。Threatsの画面からアシスタントを使う場合も、考え方は同じです。
対応に役立つプロンプトの例を、いくつか紹介します。
プロンプトの例
- 「この脅威を止めるには、何をすればよいですか?」
- 「この脅威に対して、どのような対応が取れますか?」
- 「この種類の脅威を修復し、再発を防ぐための手順を、順を追って教えてください。」
脅威についてこうした質問をすると、Sysdig Sageは次のような支援ができます。
- ワークロードの隔離や再起動、不審な認証情報の無効化、ネットワークアクセスの制限など、すぐに取れる封じ込めの方法を提案する
- IAMポリシー、Kubernetes RBAC、設定のベースラインの見直しなど、強化と予防の手順を提案する
- 同じインシデントが繰り返される可能性を下げるために、チームで取り入れるべき運用を助言する
つまりSysdig Sageは、次のような場面で使えるプレイブックを提供します。
- すぐに対応を始める
- 状況が明確に伝わる形でチケットを起票する
- 簡潔で、すぐ実行できるガイダンスを、他のチームと共有する
Sysdig Sage for Threats を使った1日
ここまでの機能がどうつながるのか、クラウド脅威の対応担当者の、ある朝の流れで見てみましょう。
- ログインして、脅威をざっと確認する
Sysdig SecureのThreatsページを開き、タイトルとサマリーを見て、特に気になる問題を見つけます。 - 状況を尋ねる
「この脅威についてもっと教えてください。また、誰が影響を受けていますか?」と入力します。Sysdig Sageは、検出された挙動と、リスクにさらされているサービスやアカウントを示します。 - 証拠を掘り下げる
どのように始まったのかを確かめたいので、「この脅威には、どのランタイムイベントが関連していますか?」と尋ねます。Sysdig Sageが関連するイベントを一覧で示し、画面上で詳細を表示するための操作も案内します。 - 対応方針を固める
「この脅威を止めるには、どう対応すればよいですか?」と尋ねます。Sysdig Sageは、すぐに行うべき対応と、中長期の対応について、手順を示します。 - 方針を共有する
Sysdigが生成したコンテキストと詳細を使って、サマリーを共有できます。推奨される対応を入れたチケットを起票することも可能です。
これまでは、複数のダッシュボードを行き来し、手作業でメモを取り、立ち話で情報を確認する必要がありました。それが、AIによるサマリーと対話に支えられた、1つの途切れない流れに変わります。
チームにとって重要な理由
クラウドとコンテナの脅威に対する生成AIアシスタント(旧Sysdig Sage)のAI支援には、大きく3つの利点があります。
- 理解までの時間が短くなる: AIが生成するタイトルと3つの要点のサマリーにより、アナリストは、脅威が何なのか、なぜ重要なのか、誰(何)に影響するのかを、すばやく把握できます。生のイベントを読み解く必要はありません。
- 対話で調べられる: 生成AIアシスタントを使えば、脅威とランタイムイベントをスムーズに行き来できます。コンテキスト、影響、関係性について、自然な言葉で質問できます。
- 対応のガイダンスが組み込まれている: Sageは、複数のステップにわたる推論と、専門分野の知識を使って、対応の選択肢、予防策、プロセスの改善点を提案できます。Threatsの画面に、クラウドセキュリティのアナリストが同席しているような働きをします。
これらはすべて、Sysdigがすでに提供している、リアルタイムのランタイム可視化と脅威検出に基づいています。そのため、AIは断片的だったり、サイロ化したデータではなく、精度の高いシグナルを使って動作します。
さあ、始めましょう
すでにSysdig Secureをご利用の場合は、Sysdig Sageを有効にすると、プラットフォーム全体でAIによる支援を使えるようになります。まだお客様でない場合は、デモのお申し込みか、生成AIアシスタントのデモ動画をご利用ください。大量の脅威データが、検出から対応までの明確な道筋に変わる速さを、実際にご確認いただけます。