エージェントが実際に何をしたかを
説明できる状態に
監査で AI エージェントの動作を問われても、必要な記録はすでに揃っています。エージェント自身が内容を書き換えることはできません。
監査で問われたとき、何を示しますか?
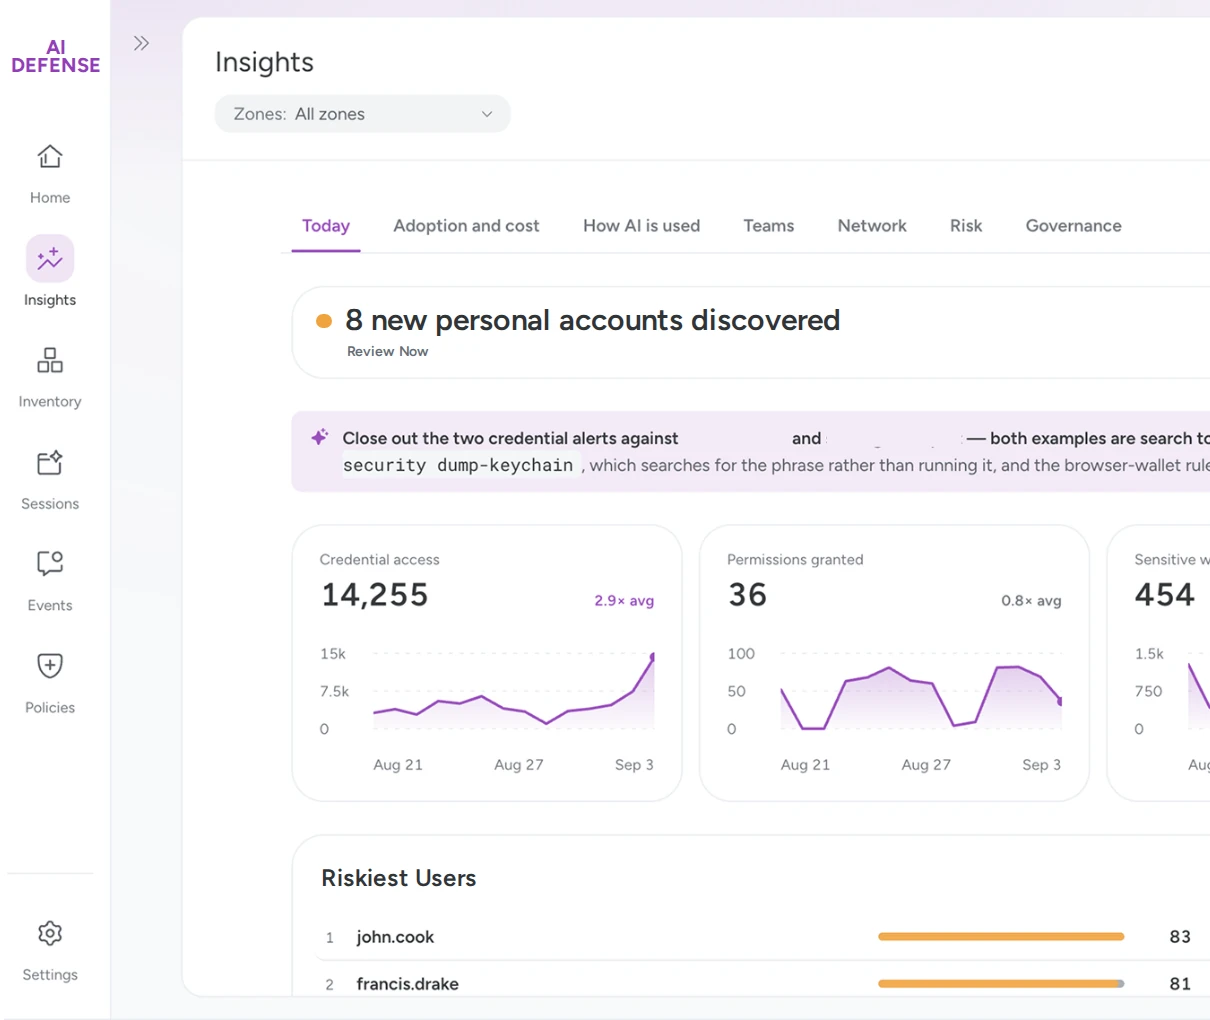
あらゆる組織が、AI エージェントの動作に説明責任を問われる時代になりました。取締役会、監査人、規制当局は、どのエージェントが動作し、何に触れ、誰の権限で実行されたのかを知りたがります。エージェント自身のログでは、その答えになりません。エージェントは、自分の動作記録を改ざんしたり、削除したりできるからです。プロンプトやツール呼び出しのログは参考情報であって、証跡にはなりません。
監査対応のために、開発者の手を止める必要はありません。
カーネルが記録したプロセス数と、
エージェントが記録したツール
呼び出し数の比
Sysdig AI Defense で
得られるもの
エージェントが
書き換えられない記録
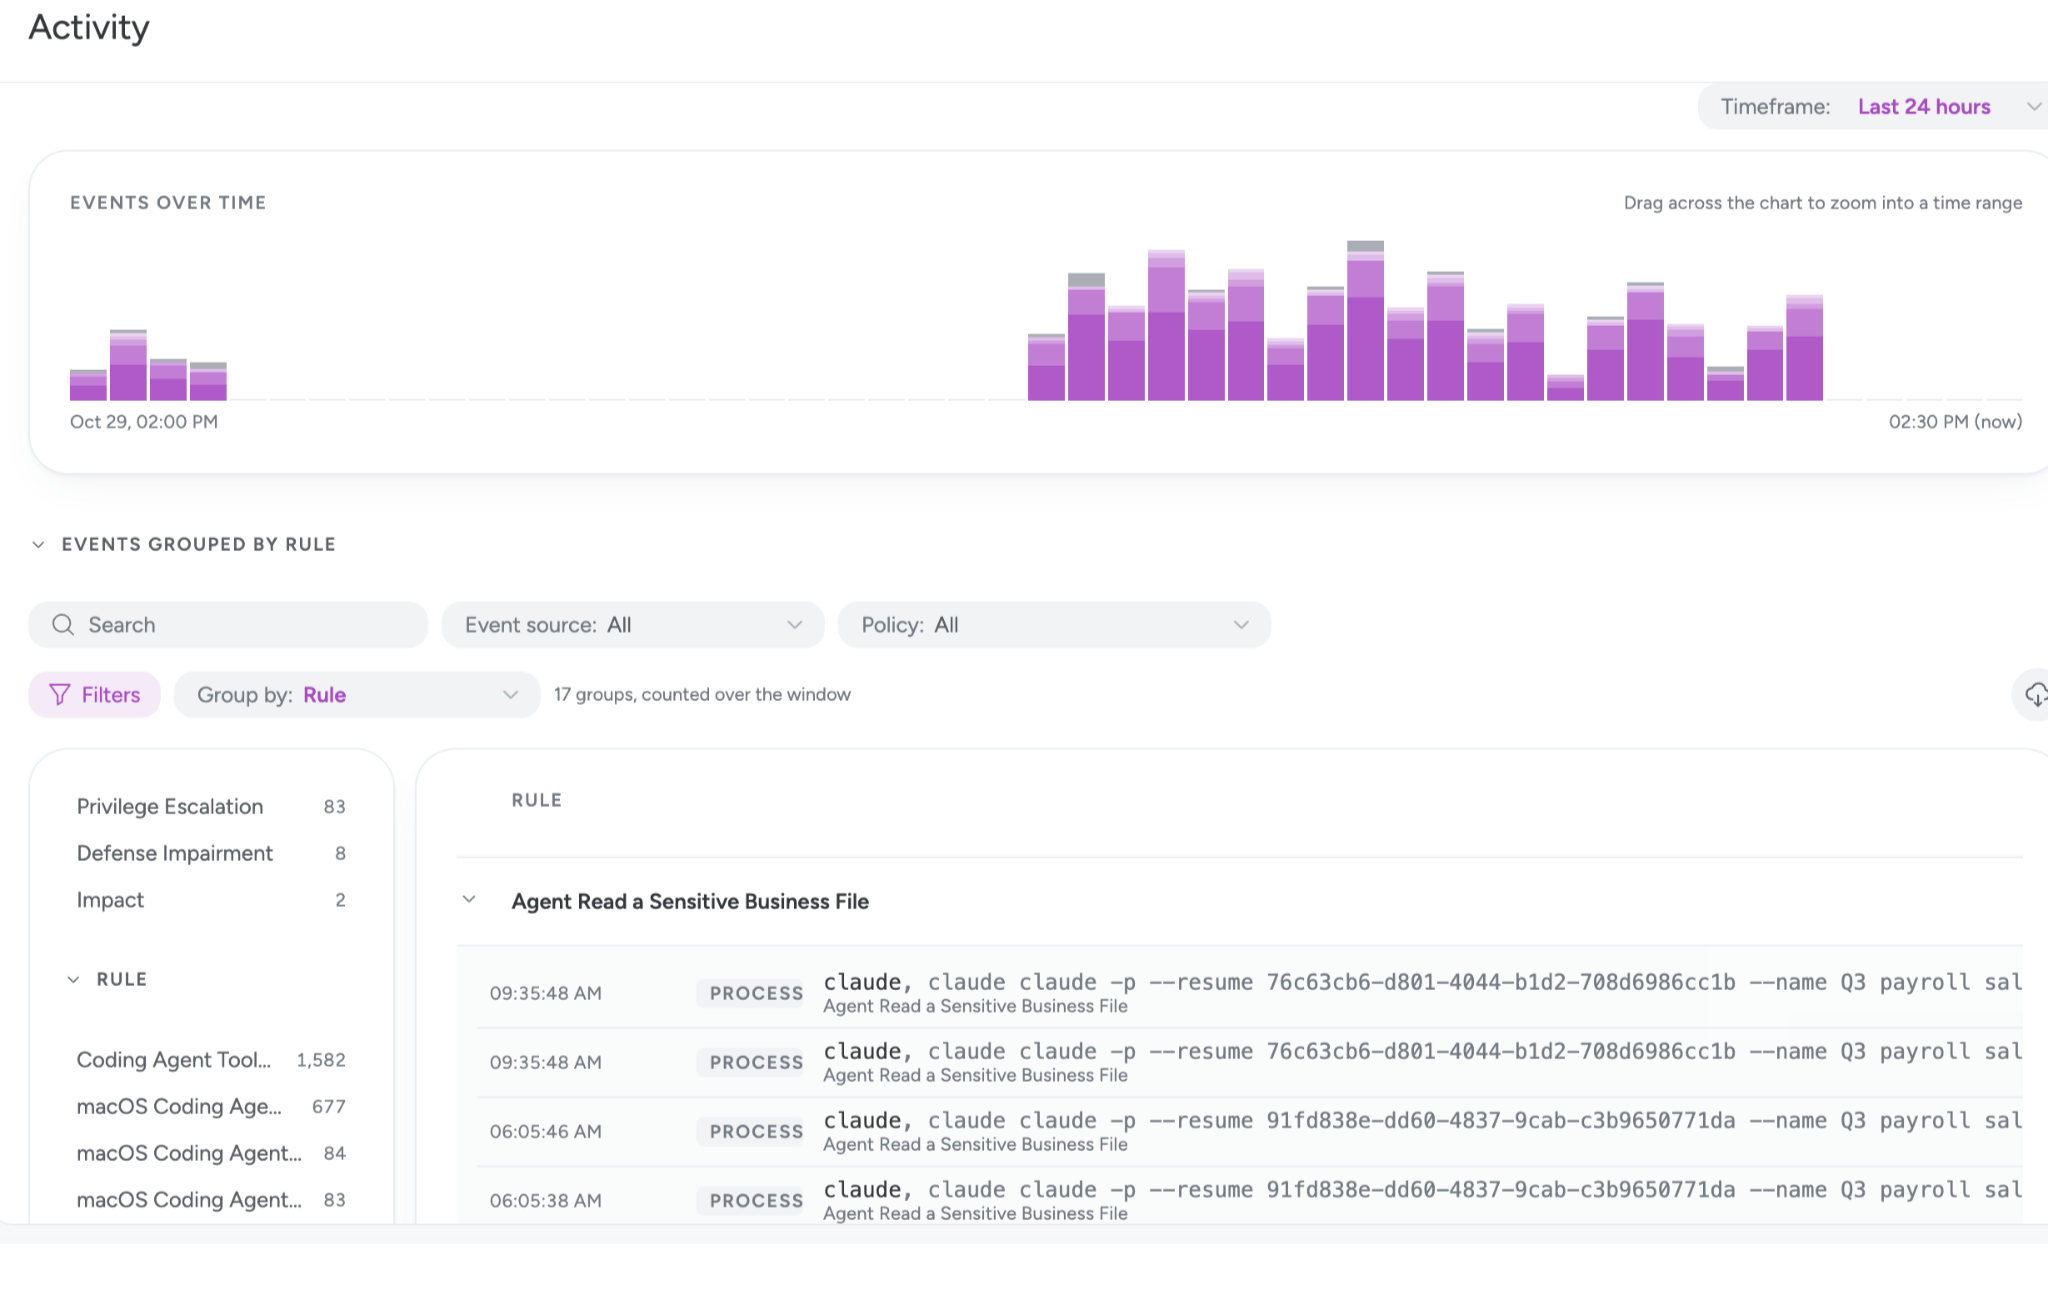
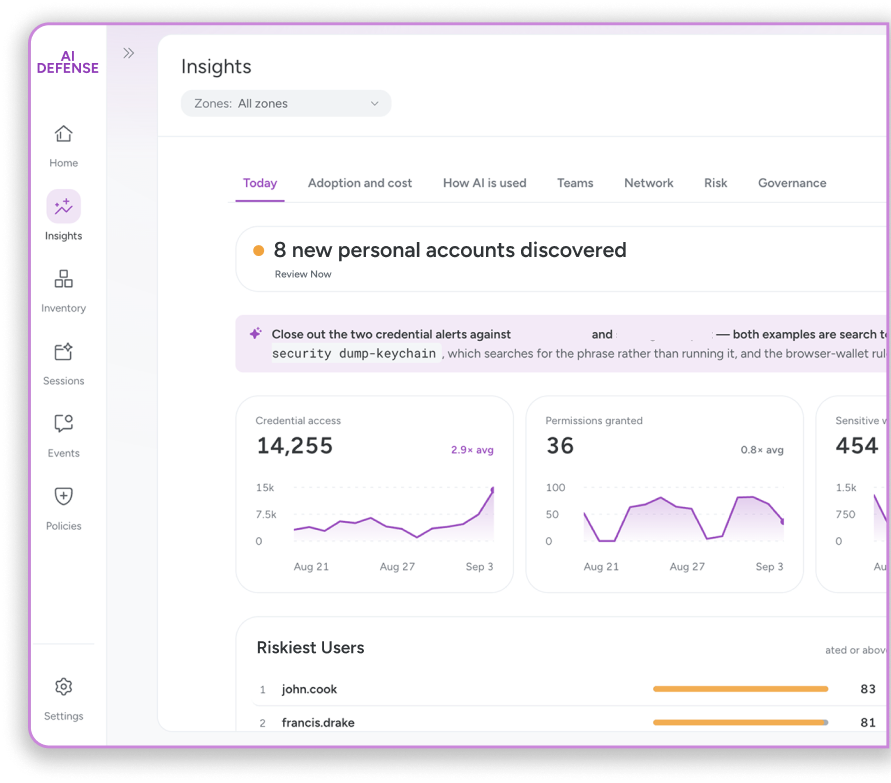
活動はエージェントの下層にあるカーネルで捕捉されるため、侵害されたエージェントでも改ざんできません。各操作はエージェント自身の申告と突き合わせ、背後にいる人物まで追跡します。
ポリシー履歴を保管
OWASP Top 10 for LLM Applications などのフレームワークに対応付けたポリシーテンプレートから始め、どのポリシーがいつ適用され、どの操作が許可・承認・ブロックされたかを確認できます。
既存の監査基盤に収まる
記録
活動記録は保持され、SIEMなどのツールに転送できるので、ほかの監査記録と並べて管理できます。

エージェントには書き換えられない証拠
コンプライアンスの証跡は、情報源の信頼性で決まります。エージェント自身のログは不完全だったり、改ざんされたりするおそれがあります。ネットワーク側の記録だけでは、端末内の動きを見逃します。確かな証跡が得られるのは、実行時(ランタイム)です。Sysdig AI Defense は、エージェントを使う人の作業を遅らせることなく、その証跡を確実に捉えます。
AIエージェントの実像:1か月・300台の実測データ、初公開
300台以上の従業員端末で1か月、AIエージェントは実際に何をしていたのか。エンジニア以外の開発者、AIサプライチェーン、ガバナンスの穴、ランタイム制御、認証情報、モデルの支出について分かったことをまとめました。
レポートを読む