すべてのエージェントを把握し、
責任者まで特定する
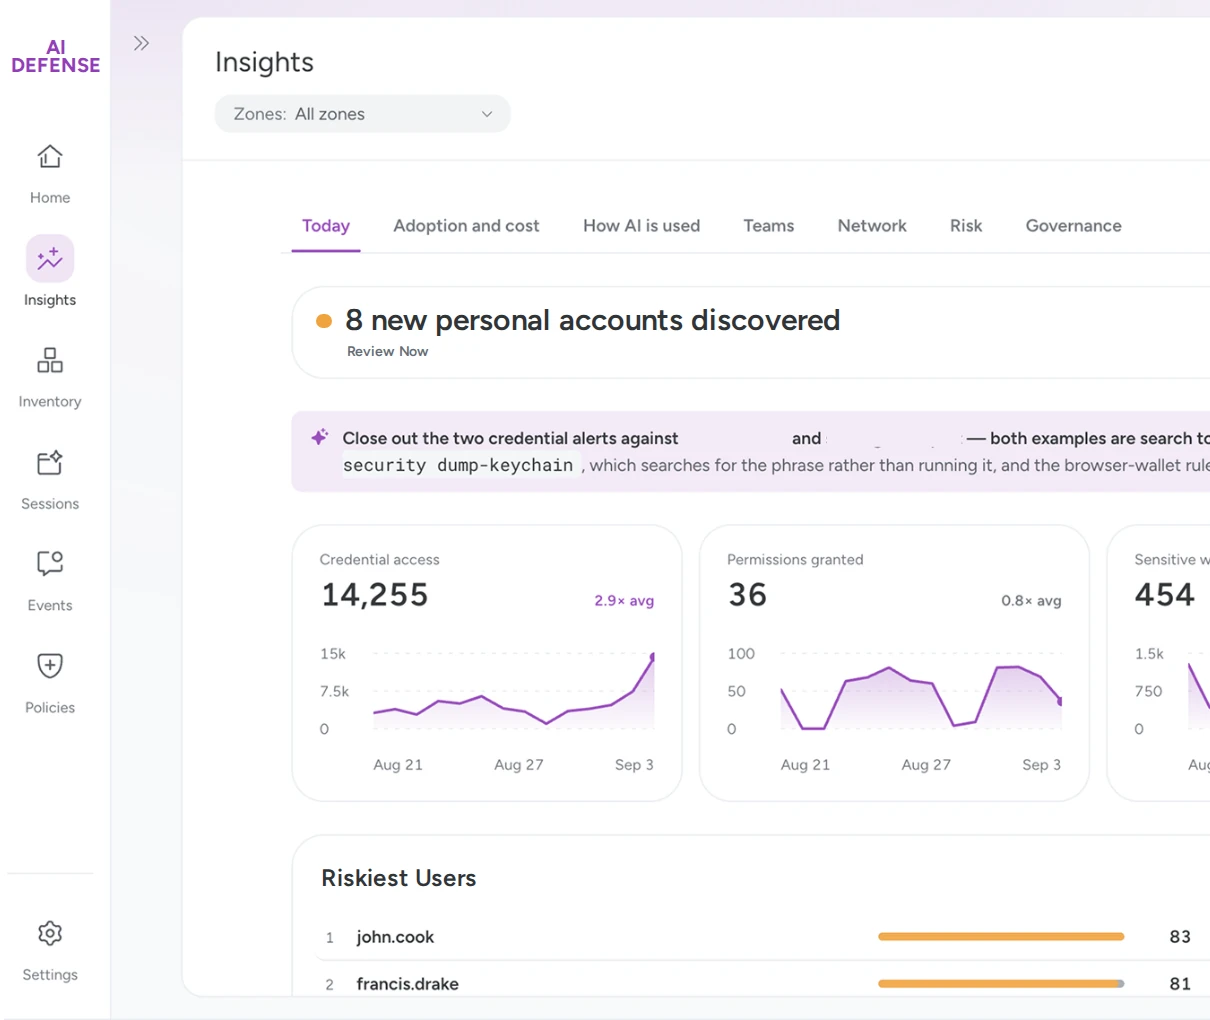
Sysdig AI Defense は、エンドポイント上のエージェント、MCP サーバー、スキル、プラグインを、リアルタイムの一覧(インベントリ)として自動で構築します。一つひとつを、その背後にいる担当者までたどれます。
エージェントは、導入したときの姿のままではない
今朝配備したエージェントが、午後も同じものとして動いているとは限りません。作業の途中で、エージェントは新しいスキルや接続先を自ら取り込めるからです。自社のエンドポイント上のエージェントを把握するだけでも大変なのに、そこへ後から加わるMCPサーバー、スキル、プラグインまで追い続けるのは、現実的ではありません。77%の組織が「AIの導入に、ガバナンスが追いついていない」と答えるのも、無理のないことです。
エンドポイント上の AI ツールのうち、エージェントのログでは把握できなかった割合
Sysdig AI Defense でできること
常に最新の一覧で、
AI の利用状況を把握する
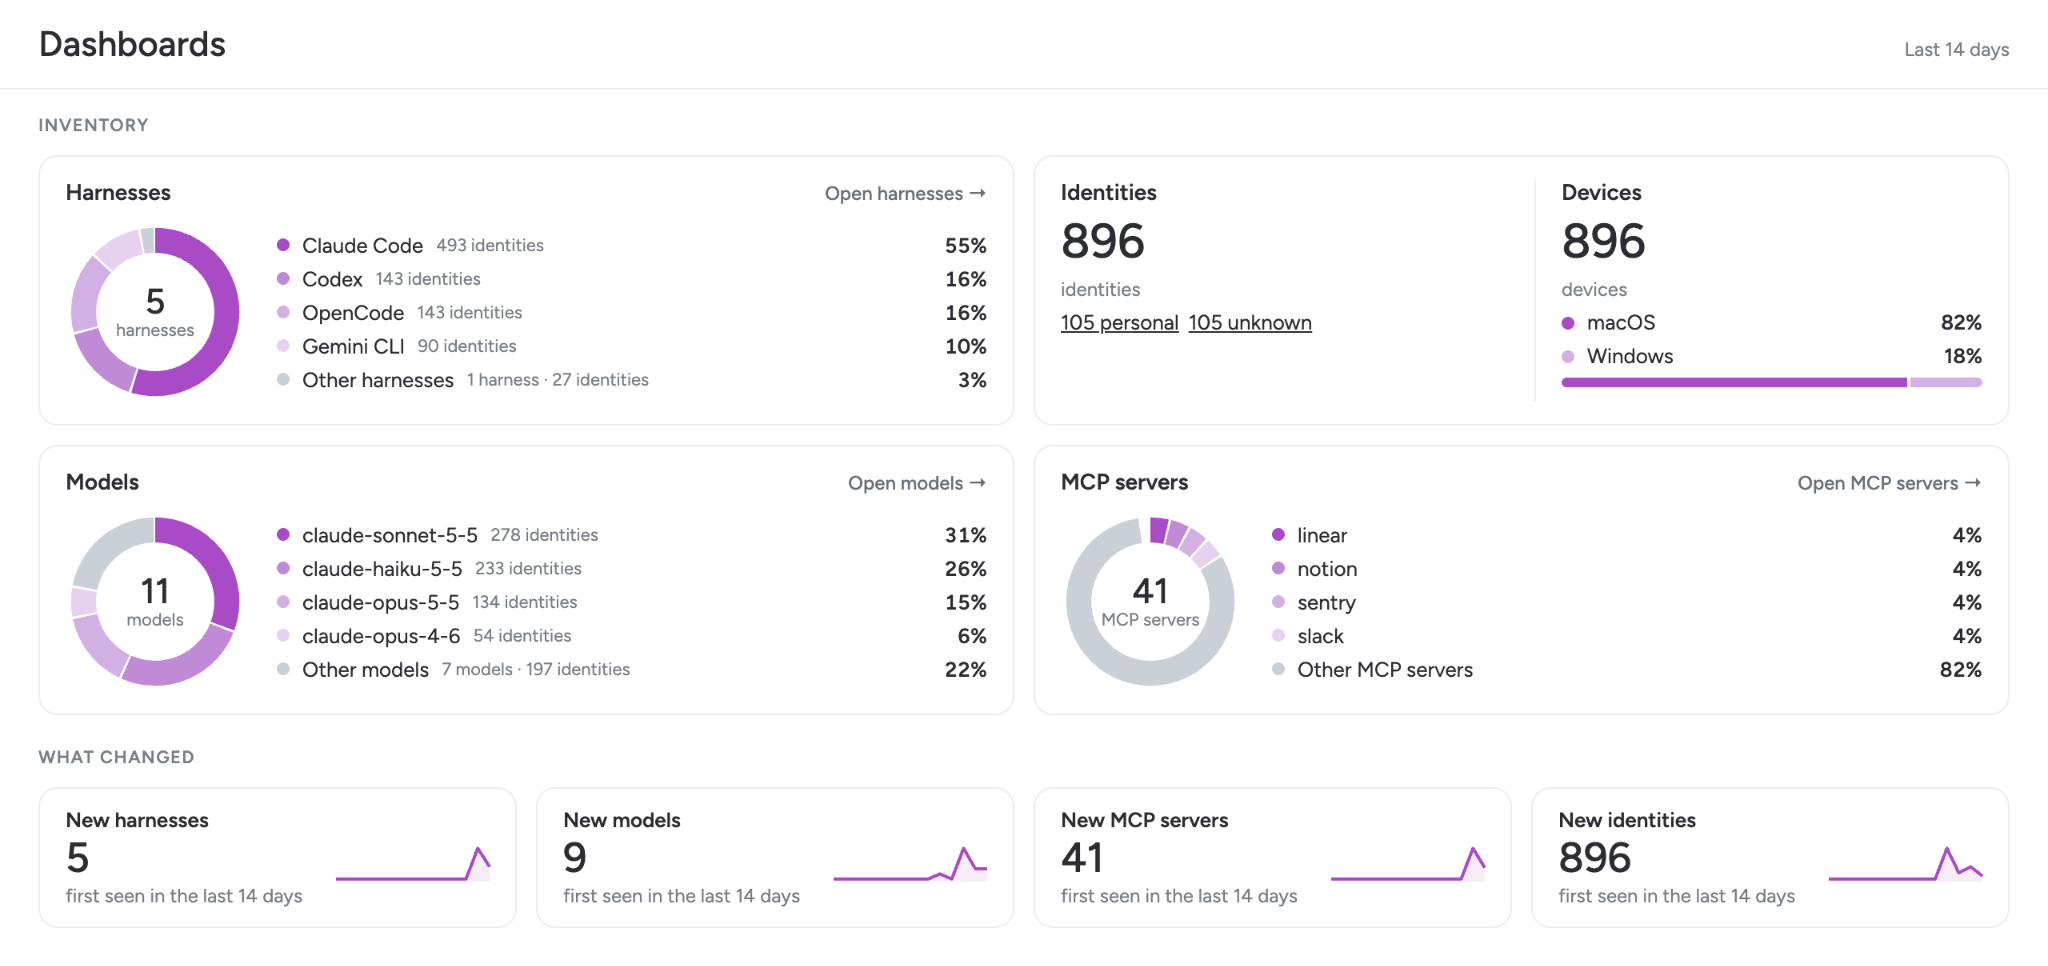
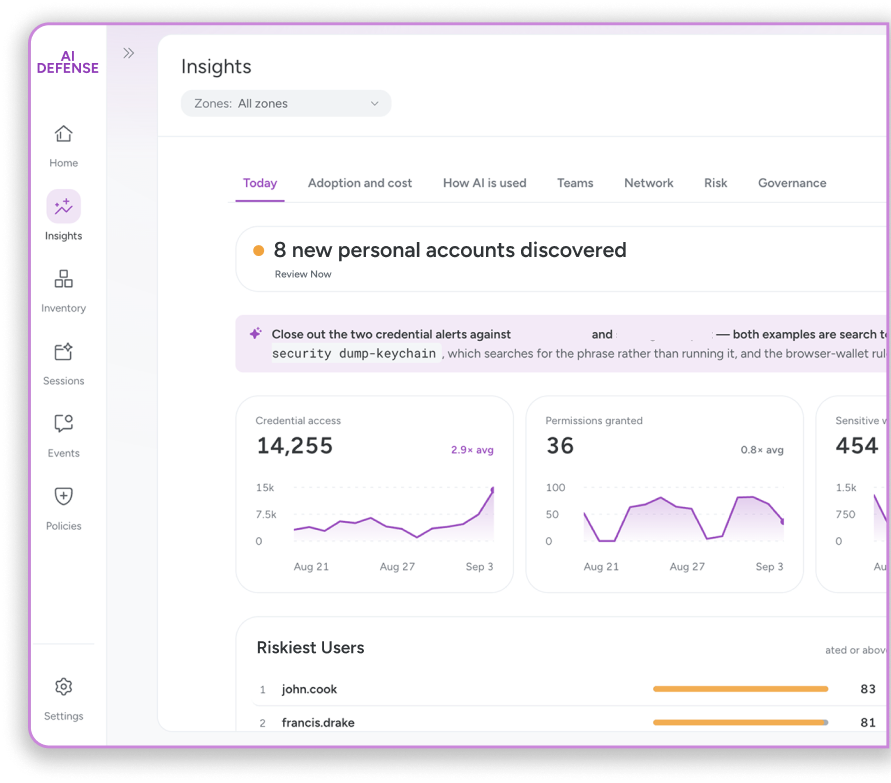
エージェント、実行環境(ハーネス)、モデル、MCP サーバー、スキル、プラグインを、実行中の観測データ(テレメトリ)から、動き出した瞬間に検出します。シャドー AI も、動いた時点ですぐに見つかります。
すべてのエージェントを、 利用者まで追跡する
Claude Code、Codex、GitHub Copilot、Cursor など、さまざまなツールを横断して、各エージェントを利用者に紐づけます。誰がどの端末で AI を使っているのか、会社が管理するアカウントか個人アカウントかまで分かります。
エージェントが利用できるものを、「許可」「警告」 「拒否」で制御する
新たに検出された MCP サーバー、ツール、ハーネス、モデル、ID(アカウント)を確認し、「許可」「警告」「拒否」に振り分けます。ルールは、チームごとに別々に設定することもできます。

見えるのは、実際に動いているもの
AI ベンダーのログを読むだけでは、ベンダーが報告した内容しか分かりません。API を直接呼ぶなど、ハーネスの外でエージェントがしていることは、見えないままです。Sysdig AI Defense は、エージェントの内側まで見て、呼び出されるツール、MCP サーバー、スキルを把握します。さらにカーネルレベルで、実際に何が動いたかも捉えます。映し出すのは、設定されているものではなく、実際に動いているものです
AIエージェントの実像:1か月・300台の実測データ、初公開
300台以上の従業員端末で1か月、AIエージェントは実際に何をしていたのか。エンジニア以外の開発者、AIサプライチェーン、ガバナンスの穴、ランタイム制御、認証情報、モデルの支出について分かったことをまとめました。
レポートを読む